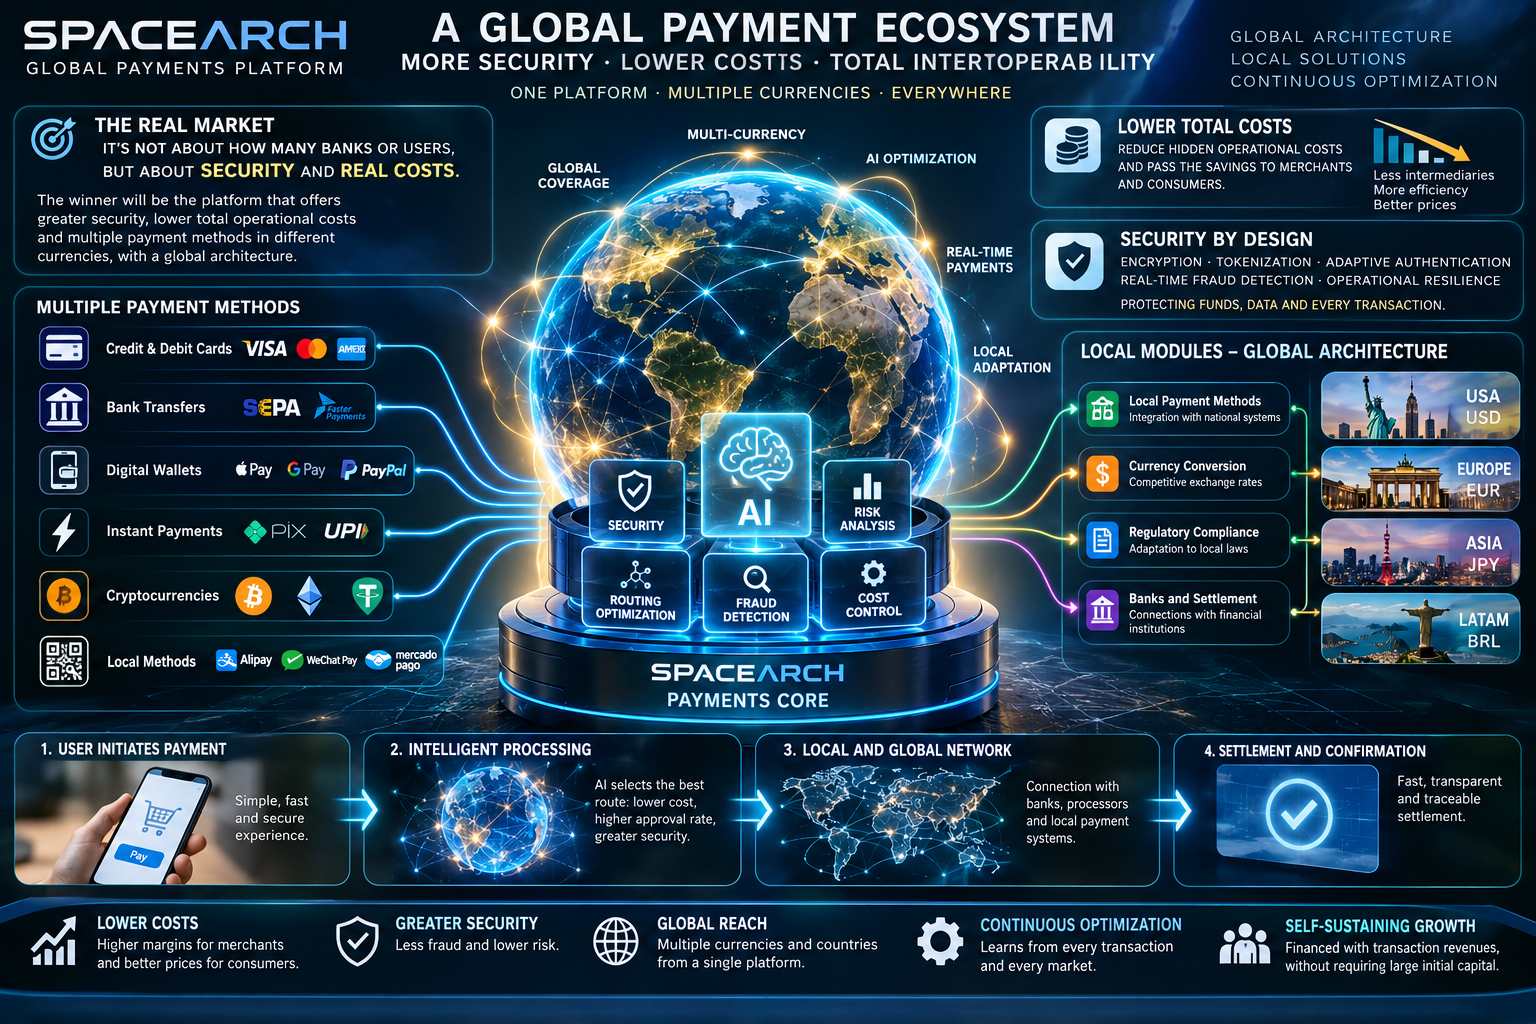
PAPER CORPORATIVO 01
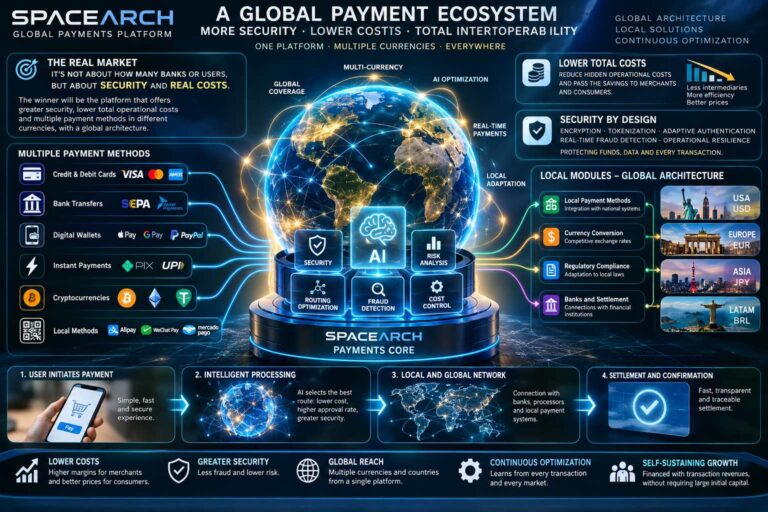
GLOBAL PAYMENT ARCHITECTURE™
Arquitectura de proyecto para una futura infraestructura internacional de pagos interoperable, multimétodo, multimoneda y modular
SPACEARCH SOLUTIONS INTERNATIONAL LLC
Programa: SpaceArch Global Payment Intelligence Network™
Clasificación: FinTech / Infraestructura de Pagos / Inteligencia Artificial / Interoperabilidad Financiera
Estado: FASE DE PROYECTO — ARQUITECTURA CONCEPTUAL Y DISEÑO PRELIMINAR
Condición actual: Sistema propuesto; no constituye una plataforma financiera operativa ni una infraestructura de pagos desplegada
Documento: Paper Corporativo 01
Versión: 1.0
Año: 2026
NOTA DE ESTADO DEL PROYECTO
SpaceArch Global Payment Intelligence Network™ se encuentra actualmente en fase de proyecto.
Las arquitecturas, componentes, mecanismos de optimización, modelos económicos y capacidades descritos en este paper representan hipótesis de diseño, objetivos tecnológicos y líneas propuestas de desarrollo.
Por tanto, expresiones como reducción de costos, optimización de rutas, disminución del fraude, interoperabilidad internacional o autofinanciación describen resultados buscados que deberán ser desarrollados, ensayados, medidos y validados.
SpaceArch no plantea en esta etapa haber construido una red financiera global operativa. El proyecto busca establecer la arquitectura, las hipótesis y el programa de validación necesarios para determinar progresivamente su viabilidad tecnológica, económica y regulatoria.
SINOPSIS EJECUTIVA
El mercado de pagos digitales suele evaluarse mediante volumen procesado, usuarios, bancos asociados, comercios y presencia geográfica. El proyecto SpaceArch parte de una hipótesis diferente: esas variables reflejan escala comercial, pero no necesariamente eficiencia económica o superioridad tecnológica. Markdown pegado
Global Payment Architecture™ propone investigar la viabilidad de una infraestructura internacional diseñada desde su origen alrededor de cuatro objetivos:
SEGURIDAD
EFICIENCIA DE COSTOS
INTEROPERABILIDAD
OPTIMIZACIÓN CONTINUA
La propuesta no consiste inicialmente en construir otro banco global ni reemplazar toda la infraestructura financiera existente.
La estrategia de proyecto contempla estudiar una capa tecnológica de integración y orquestación, capaz de conectarse progresivamente con proveedores financieros autorizados, bancos, redes y medios de pago existentes.
El documento matriz señala que este enfoque podría requerir menos capital que intentar operar desde el comienzo simultáneamente como banco, custodio y procesador internacional independiente. Markdown pegado
La arquitectura conceptual puede sintetizarse:
USUARIO / COMERCIO
↓
SPACEARCH PAYMENT INTELLIGENCE LAYER
↓
SEGURIDAD + RIESGO + ORQUESTACIÓN
↓
MÚLTIPLES RUTAS FINANCIERAS
↓
PROVEEDORES AUTORIZADOS
↓
LIQUIDACIÓN
↓
CONCILIACIÓN
↓
APRENDIZAJE OPERATIVO
1. EL PROBLEMA
Un pago digital aparentemente simple puede involucrar múltiples participantes:
comercio;
adquirente;
procesador;
red;
emisor;
proveedor tecnológico;
conversión monetaria;
servicios antifraude;
sistemas de liquidación.
Cada capa puede introducir:
COSTO + LATENCIA + COMPLEJIDAD + RIESGO.
El costo económico tampoco termina necesariamente en la comisión visible.
Puede incluir procesamiento, cambio de moneda, fraude, contracargos, cumplimiento, infraestructura, liquidez y financiación de los períodos de liquidación. Markdown pegado
La oportunidad que estudia SpaceArch consiste en determinar cuánto de esa fricción puede reducirse mediante una arquitectura tecnológica diferente.
2. HIPÓTESIS CENTRAL
La hipótesis de proyecto es:
Una infraestructura diseñada globalmente desde su origen, pero integrada modularmente con los sistemas financieros y regulatorios locales, podría reducir determinadas ineficiencias mediante interoperabilidad, automatización y selección inteligente de rutas de pago.
La hipótesis deberá evaluarse comparando resultados reales frente a sistemas existentes.
No basta con construir una arquitectura técnicamente elegante.
Debe demostrar simultáneamente:
costos competitivos;
seguridad;
confiabilidad;
velocidad;
capacidad de integración;
cumplimiento regulatorio;
simplicidad para comercios y usuarios.
3. PRINCIPIO ARQUITECTÓNICO
La propuesta se basa en separar:
NÚCLEO GLOBAL
de
ADAPTACIÓN LOCAL.
El documento base plantea precisamente un núcleo tecnológico común al que puedan incorporarse sistemas monetarios, redes financieras y requisitos regulatorios mediante módulos locales. Markdown pegado
Conceptualmente:
GLOBAL CORE
identidad · seguridad · contabilidad · orquestación · conciliación
↓
LOCAL MODULES
regulación · moneda · medios de pago · bancos · liquidación
↓
GLOBAL INTEROPERABILITY NETWORK
4. GLOBAL PAYMENT CORE™
El Global Payment Core™ sería el núcleo tecnológico común propuesto.
Sus funciones potenciales incluyen:
identificación de transacciones;
autenticación;
gestión de riesgo;
orquestación;
registro;
conciliación;
selección de proveedores;
observabilidad operativa.
El objetivo es evitar construir una plataforma tecnológica completamente diferente para cada país.
5. LOCAL FINANCIAL MODULE™
Cada mercado requiere una capa específica.
Un Local Financial Module™ podría contener:
medios de pago disponibles;
moneda;
procesadores;
bancos;
reglas de liquidación;
requisitos regulatorios;
procedimientos de identificación;
protección del consumidor;
restricciones operativas.
Por tanto:
GLOBAL NO SIGNIFICA UNIFORME.
La infraestructura tecnológica puede compartir un núcleo, mientras la ejecución financiera se adapta a cada jurisdicción.
6. INTEROPERABILIDAD
El objetivo no es obligar a todos los participantes a utilizar una misma infraestructura.
La interoperabilidad consiste en permitir que sistemas diferentes puedan intercambiar información y ejecutar operaciones compatibles.
La futura plataforma podría estudiar integración con:
tarjetas;
transferencias;
sistemas de pago inmediato;
billeteras;
otros instrumentos autorizados.
El documento base advierte correctamente que la interoperabilidad internacional no es exclusivamente un problema de software: también requiere estándares, acuerdos institucionales, sistemas de liquidación y compatibilidad regulatoria. Markdown pegado
7. MULTIMONEDA
Una infraestructura internacional debe separar:
MONEDA DE COMPRA
MONEDA DE PROCESAMIENTO
MONEDA DE LIQUIDACIÓN
cuando la operación lo requiera.
El proyecto deberá estudiar:
tipos de cambio;
costos;
proveedores;
liquidez;
tiempos;
riesgo cambiario;
transparencia para el usuario.
La promesa no debe ser simplemente:
“MÁS MONEDAS”.
Debe ser:
MEJOR VISIBILIDAD Y OPTIMIZACIÓN DEL COSTO TOTAL CUANDO EXISTEN VARIAS ALTERNATIVAS.
8. PAYMENT ORCHESTRATION LAYER™
La capa de orquestación constituye uno de los componentes centrales del proyecto.
Si existen diferentes proveedores capaces de procesar una operación, el sistema podría evaluar variables como:
costo;
disponibilidad;
tasa histórica de aprobación;
tiempo de liquidación;
moneda;
riesgo.
Y seleccionar una ruta adecuada.
El documento matriz identifica precisamente la selección inteligente de rutas como una de las aplicaciones potenciales de la IA. Markdown pegado
9. LA RUTA DE PAGO COMO PROBLEMA DE OPTIMIZACIÓN
En una arquitectura convencional puede existir una ruta relativamente fija:
A → B → C → D.
La arquitectura propuesta busca estudiar:
A → {B1, B2, B3…} → RUTA ÓPTIMA DISPONIBLE → D
Pero “óptima” no significa necesariamente la más barata.
Debe equilibrar:
COSTO × SEGURIDAD × APROBACIÓN × VELOCIDAD × CONFIABILIDAD.
Ésta será una de las hipótesis fundamentales a validar experimentalmente.
10. SEGURIDAD POR DISEÑO
La seguridad debe incorporarse desde la arquitectura inicial.
El proyecto contempla investigar e integrar mecanismos como:
cifrado;
tokenización;
autenticación adaptativa;
detección de anomalías;
segregación de funciones;
resiliencia operativa.
Estos componentes ya están definidos como elementos de la arquitectura propuesta en el documento base. Markdown pegado
11. SEGURIDAD VERIFICABLE
El proyecto no debe utilizar como propuesta comercial expresiones como:
“IMPOSIBLE DE HACKEAR”.
Ningún sistema conectado puede garantizar invulnerabilidad absoluta.
La formulación correcta es:
SEGURIDAD VERIFICABLE + GESTIÓN CONTINUA DEL RIESGO.
Los resultados deberán medirse mediante:
fraude;
incidentes;
disponibilidad;
recuperación;
operaciones duplicadas;
operaciones incorrectas;
protección de fondos.
Este criterio también está explícitamente establecido en el documento matriz. Markdown pegado
12. INTELIGENCIA ARTIFICIAL
La IA podría incorporarse progresivamente en:
detección de anomalías;
prevención del fraude;
selección de rutas;
predicción de liquidez;
clasificación de incidentes;
análisis de reclamaciones;
detección de ineficiencias.
Sin embargo:
IA NO EQUIVALE A AUTONOMÍA FINANCIERA IRRESTRICTA.
Las recomendaciones que puedan afectar movimiento de fondos, reglas contables o seguridad deberán atravesar mecanismos de validación y autorización.
13. LOCAL LEARNING → GLOBAL LEARNING
Éste puede convertirse en uno de los elementos más interesantes del proyecto.
Cada mercado genera información sobre:
fraude;
rechazos;
costos;
preferencias;
liquidación;
proveedores;
incidentes.
El objetivo es que una integración nueva no genere únicamente volumen.
También genere:
CONOCIMIENTO OPERATIVO REUTILIZABLE.
El documento matriz plantea precisamente que las integraciones locales podrían ampliar las capacidades del sistema completo, siempre que exista un mecanismo efectivo para evaluar y transferir las mejoras. Markdown pegado
14. GLOBAL PAYMENT LEARNING NETWORK™
Esto permite formular una segunda hipótesis:
Una red de pagos puede aumentar progresivamente su inteligencia operativa si convierte la experiencia local en conocimiento reutilizable por toda la infraestructura.
Conceptualmente:
TRANSACCIÓN
↓
RESULTADO
↓
DATOS
↓
ANÁLISIS
↓
APRENDIZAJE LOCAL
↓
VALIDACIÓN
↓
MEJORA GLOBAL
Siempre respetando privacidad, regulación y límites de transferencia de datos.
15. ARQUITECTURA MODULAR
El sistema podría organizarse mediante módulos independientes:
IDENTITY MODULE
Identidad y autenticación.
SECURITY MODULE
Riesgo y fraude.
PAYMENT ROUTER
Selección de rutas.
FX MODULE
Conversión monetaria.
COMPLIANCE MODULE
Reglas aplicables.
SETTLEMENT MODULE
Liquidación.
RECONCILIATION MODULE
Conciliación.
AI OPTIMIZATION MODULE
Análisis y recomendaciones.
Esta modularidad permitiría desarrollar y validar componentes progresivamente.
16. PROVEEDORES FINANCIEROS AUTORIZADOS
En la fase inicial, SpaceArch podría estudiar un modelo basado principalmente en integración tecnológica.
En lugar de intentar convertirse inmediatamente en:
banco + custodio + procesador + red + sistema internacional de liquidación,
la plataforma podría conectarse con actores autorizados que ya desempeñen determinadas funciones.
El documento matriz señala que este enfoque puede reducir las necesidades iniciales de capital frente a intentar asumir desde el comienzo todas las funciones financieras. Markdown pegado
17. SEPARACIÓN ENTRE TECNOLOGÍA Y ACTIVIDAD REGULADA
Éste será uno de los principios centrales del desarrollo.
Cada componente deberá responder:
¿ES SOFTWARE?
¿ES ORQUESTACIÓN?
¿ES PROCESAMIENTO FINANCIERO?
¿IMPLICA CUSTODIA?
¿IMPLICA TRANSMISIÓN DE DINERO?
¿REQUIERE LICENCIA?
¿PUEDE REALIZARLO UN PARTNER AUTORIZADO?
La respuesta puede cambiar según la jurisdicción.
Por eso la arquitectura jurídica deberá desarrollarse junto con la tecnológica.
18. EXPERIENCIA DEL USUARIO
Toda la complejidad interna tiene poco valor si termina trasladándose al usuario.
La arquitectura busca que el sistema pueda administrar múltiples:
proveedores;
monedas;
rutas;
reglas;
controles
manteniendo una experiencia exterior sencilla.
COMPLEJIDAD INTERNA
no debería implicar
COMPLEJIDAD PARA EL USUARIO.
19. TRANSPARENCIA DEL COSTO
Una futura interfaz podría mostrar, cuando resulte posible y legalmente apropiado:
importe original;
conversión;
comisiones;
importe final;
tiempo estimado.
Esto permite que eficiencia y transparencia se conviertan en variables competitivas medibles.
20. MODELO DE DESARROLLO
Dado que estamos en fase de proyecto, el camino razonable no es intentar desplegar inmediatamente una red mundial.
La progresión propuesta es:
FASE 0 — ARQUITECTURA
Diseño tecnológico, financiero y regulatorio.
FASE 1 — SIMULADOR
Simular rutas, costos, riesgos y liquidaciones sin mover fondos reales.
FASE 2 — SANDBOX
Integrar proveedores en entornos de prueba.
FASE 3 — MVP
Operaciones limitadas mediante partners autorizados.
FASE 4 — PILOTO
Mercado y casos de uso delimitados.
FASE 5 — EXPANSIÓN
Nuevos proveedores, medios de pago y mercados.
FASE 6 — RED INTERNACIONAL
Interoperabilidad progresiva entre módulos locales.
21. MVP TECNOLÓGICO
El primer MVP podría limitarse a demostrar:
dos monedas;
dos o tres proveedores;
varias rutas simuladas;
motor de comparación;
módulo de riesgo;
conciliación;
panel operativo.
No sería necesario custodiar fondos para demostrar la hipótesis tecnológica fundamental:
¿PODEMOS ORQUESTAR DIFERENTES RUTAS Y SELECCIONARLAS MEJOR QUE UNA CONFIGURACIÓN FIJA?
22. VALIDACIÓN
La comparación debería realizarse contra una línea base.
RUTA FIJA
versus
ROUTING ADAPTATIVO SPACEARCH
Midiendo:
costo total;
tasa de aprobación;
latencia;
fallos;
disponibilidad;
riesgo;
tiempo de liquidación.
La arquitectura comienza a adquirir valor cuando las ventajas dejan de ser hipótesis y aparecen en resultados reproducibles.
23. MÉTRICAS MAESTRAS
Cinco indicadores pueden resumir inicialmente el proyecto:
1. TOTAL TRANSACTION COST
Costo económico integral.
2. PAYMENT SUCCESS RATE
Operaciones correctamente completadas.
3. FRAUD LOSS RATE
Pérdidas por fraude.
4. SETTLEMENT TIME
Tiempo de liquidación.
5. SYSTEM AVAILABILITY
Disponibilidad de infraestructura.
Después podrán incorporarse métricas regulatorias, comerciales y de experiencia.
24. RIESGOS
Los principales riesgos de proyecto son:
regulación;
ciberseguridad;
fraude;
dependencia de terceros;
liquidez;
errores automatizados;
protección de datos;
complejidad internacional;
economías de red existentes;
costos de adquisición comercial.
Por ello, una buena arquitectura tecnológica es condición necesaria, pero no suficiente.
El propio documento inicial reconoce que confianza institucional, regulación, liquidez, aceptación comercial y efectos de red influyen decisivamente en la adopción. Markdown pegado
25. POSICIÓN ACTUAL DEL PROYECTO
La situación debe comunicarse con precisión:
HOY
Arquitectura conceptual: en desarrollo.
Hipótesis competitiva: formulada.
Arquitectura modular: propuesta.
Motor inteligente de rutas: concepto de proyecto.
Red internacional: no desplegada.
Resultados económicos: no validados.
Ventaja de costos: hipótesis a demostrar.
Autofinanciación transaccional: hipótesis económica a validar.
Expansión regulatoria internacional: futura y dependiente de jurisdicción, estructura y partners.
Esta transparencia fortalece, no debilita, el proyecto.
26. OBJETIVO DEL PAPER 01
El propósito de Global Payment Architecture™ no es afirmar que SpaceArch haya creado ya una nueva infraestructura financiera mundial.
Su función es establecer:
QUÉ QUEREMOS CONSTRUIR.
QUÉ PROBLEMA INTENTAMOS RESOLVER.
QUÉ ARQUITECTURA PROPONEMOS.
QUÉ NECESITAMOS PROBAR.
QUÉ DEBE CUMPLIRSE ANTES DE ESCALAR.
CONCLUSIÓN
SpaceArch Global Payment Intelligence Network™ se encuentra en fase de proyecto.
Su hipótesis inicial propone pasar de una infraestructura fragmentada de pagos hacia una arquitectura de orquestación capaz de integrar múltiples proveedores, monedas y medios de pago mediante un núcleo tecnológico común y módulos adaptados a cada mercado.
El modelo conceptual es:
GLOBAL CORE
↓
LOCAL MODULES
↓
MULTIPLE PAYMENT RAILS
↓
INTELLIGENT ORCHESTRATION
↓
SECURITY & RISK
↓
SETTLEMENT
↓
OPERATIONAL DATA
↓
VALIDATED LEARNING
↓
SYSTEM OPTIMIZATION
La tesis no es que el sistema sea actualmente más barato, más seguro o más eficiente.
La tesis es:
que una arquitectura global, modular e inteligente podría generar esas ventajas y que dichas ventajas pueden formularse como hipótesis medibles y someterse progresivamente a validación.
El principio rector del documento original queda así convertido en programa de desarrollo: diseñar globalmente, ejecutar localmente y optimizar continuamente, haciendo que cada integración pueda aportar conocimiento reutilizable al conjunto de la infraestructura. Markdown pegado
SPF-003 · PAPER CORPORATIVO 02
TRANSACTION COST INTELLIGENCE ENGINE™
Arquitectura de proyecto para identificar, medir y optimizar el costo económico total de cada transacción, incluyendo intermediación, conversión monetaria, fraude, infraestructura, cumplimiento, liquidez y liquidación.
SPACEARCH PROJECT FILE — SPF-003
PAPER CORPORATIVO 02
TRANSACTION COST INTELLIGENCE ENGINE™
Arquitectura de proyecto para identificar, medir y optimizar el costo económico total de cada transacción digital
SPACEARCH SOLUTIONS INTERNATIONAL LLC
Programa: SpaceArch Global Payment Intelligence Network™
Clasificación: FinTech / Inteligencia Transaccional / Optimización de Pagos / Inteligencia Artificial
Estado: FASE DE PROYECTO — ARQUITECTURA CONCEPTUAL Y DISEÑO PRELIMINAR
Condición actual: Motor propuesto; no constituye actualmente un sistema financiero operativo ni una tecnología cuya reducción de costos haya sido validada
Documento: Paper Corporativo 02
Versión: 1.0
Año: 2026
NOTA DE ESTADO DEL PROYECTO
Transaction Cost Intelligence Engine™ se encuentra en fase de proyecto.
El presente documento define una arquitectura conceptual destinada a investigar si una plataforma de pagos puede identificar de forma más completa el costo económico de cada operación y utilizar esa información para seleccionar rutas transaccionales potencialmente más eficientes.
Los ahorros, mejoras de aprobación, reducción de intermediación, disminución de pérdidas o ventajas económicas mencionados constituyen objetivos e hipótesis a validar, no resultados actualmente demostrados por SpaceArch.
SINOPSIS EJECUTIVA
Una de las hipótesis centrales del proyecto SpaceArch es que el costo real de un pago digital es considerablemente más complejo que la comisión visible que recibe un comercio.
Una transacción puede incorporar costos derivados de:
procesamiento;
intermediación;
redes financieras;
conversión monetaria;
fraude;
contracargos;
autenticación;
cumplimiento;
infraestructura tecnológica;
liquidez;
financiación;
tiempo de liquidación.
El documento matriz identifica expresamente estas categorías y propone que la oportunidad tecnológica se encuentra en medirlas y buscar su reducción mediante automatización, integración y selección inteligente de rutas. Markdown pegado
Transaction Cost Intelligence Engine™ propone convertir esa idea en una arquitectura operativa:
MEDIR → COMPARAR → PREDECIR → SELECCIONAR → EJECUTAR → VERIFICAR → APRENDER
La finalidad no sería simplemente encontrar la ruta con la comisión nominal más baja.
Sería intentar determinar:
EL COSTO ECONÓMICO TOTAL ESPERADO DE UNA TRANSACCIÓN.
1. EL PROBLEMA DEL COSTO VISIBLE
Un comercio puede observar una comisión determinada y asumir que ése es el costo de aceptar un pago.
Sin embargo, detrás de una operación pueden existir múltiples participantes:
EMISOR
↓
RED
↓
ADQUIRENTE
↓
PROCESADOR
↓
SERVICIOS TECNOLÓGICOS
↓
COMERCIO
Cuando la operación es internacional pueden incorporarse además:
conversión de divisas;
corresponsalías;
infraestructura internacional;
diferencias regulatorias;
costos adicionales de liquidación.
Por tanto:
COMISIÓN VISIBLE ≠ COSTO ECONÓMICO TOTAL.
2. HIPÓTESIS CENTRAL
El proyecto formula la siguiente hipótesis:
Si el sistema puede identificar los componentes relevantes del costo de una operación antes de seleccionar su ruta, podría tomar mejores decisiones que una infraestructura basada exclusivamente en rutas predeterminadas o en la comparación de una comisión nominal.
La hipótesis deberá probarse.
La primera pregunta experimental será:
¿ES POSIBLE MEDIR CON SUFICIENTE PRECISIÓN EL COSTO TOTAL ESPERADO DE CADA RUTA?
La segunda:
¿ESA INFORMACIÓN PERMITE TOMAR MEJORES DECISIONES?
3. TOTAL TRANSACTION COST™
Proponemos utilizar como unidad conceptual:
TOTAL TRANSACTION COST™
No como una tarifa única, sino como un conjunto estructurado de componentes.
Conceptualmente:
COSTO DE PROCESAMIENTO
COSTO DE INTERMEDIACIÓN
COSTO CAMBIARIO
COSTO DE RIESGO
COSTO DE INFRAESTRUCTURA
COSTO DE CUMPLIMIENTO
COSTO FINANCIERO Y DE LIQUIDACIÓN
Cada componente deberá medirse por separado cuando los datos disponibles lo permitan.
4. COSTO DE PROCESAMIENTO E INTERMEDIACIÓN
La primera capa comprende:
procesadores;
adquirentes;
emisores;
redes;
gateways;
servicios tecnológicos.
La arquitectura deberá registrar qué participantes intervienen en cada ruta y qué costos introducen.
El objetivo es construir:
TRANSACTION COST MAP™
un mapa dinámico de la estructura económica de cada ruta disponible.
5. COSTO CAMBIARIO
En pagos internacionales, el tipo de cambio puede ocultar una parte significativa del costo.
Dos proveedores pueden anunciar comisiones similares y producir resultados económicos diferentes por:
spread cambiario;
comisión de conversión;
moneda de liquidación;
conversiones sucesivas.
El motor debería comparar:
VALOR INICIAL → CONVERSIONES → VALOR FINAL
y no solamente la tarifa nominal.
6. COSTO DEL FRAUDE
El fraude también posee costo económico.
Una ruta aparentemente barata puede generar mayores:
contracargos;
reclamaciones;
pérdidas;
investigaciones;
bloqueos;
costos operativos.
Por ello:
RUTA BARATA + ALTO FRAUDE ≠ RUTA EFICIENTE.
El costo esperado del riesgo debe formar parte de la comparación.
7. COSTO DEL RECHAZO
Una transacción rechazada tampoco es económicamente neutra.
Puede producir:
pérdida de venta;
abandono del usuario;
reintentos;
costos tecnológicos;
atención al cliente.
Por tanto, el motor debe considerar también:
PROBABILIDAD DE APROBACIÓN.
Una ruta ligeramente más cara podría resultar económicamente superior si aumenta de forma verificable la probabilidad de completar correctamente la compra.
8. COSTO DE CONTRACARGOS
Los contracargos pueden incorporar:
importe perdido;
tarifas;
administración;
investigación;
riesgo reputacional;
penalizaciones.
Transaction Cost Intelligence Engine™ debería registrar su incidencia histórica por:
proveedor;
mercado;
tipo de comercio;
medio de pago;
ruta.
Siempre sujeto a disponibilidad legítima de datos y requisitos de privacidad.
9. COSTO DE INFRAESTRUCTURA
Una plataforma también soporta costos propios:
computación;
almacenamiento;
comunicaciones;
seguridad;
monitoreo;
personal;
auditoría;
integraciones.
Una arquitectura eficiente debe evitar optimizar solamente costos externos mientras incrementa excesivamente sus costos internos.
10. COSTO REGULATORIO
El cumplimiento tampoco es gratuito.
Puede requerir:
verificación;
monitoreo;
reportes;
auditorías;
conservación de registros;
controles regulatorios;
personal especializado.
Estos costos pueden variar sustancialmente entre jurisdicciones.
Por ello:
EL COSTO DE UNA RUTA TAMBIÉN DEPENDE DEL CONTEXTO REGULATORIO.
11. COSTO DE LIQUIDACIÓN
Dos operaciones idénticas pueden tener diferente valor económico si una liquida:
inmediatamente
y otra:
varios días después.
El tiempo puede implicar:
capital inmovilizado;
necesidades de liquidez;
reservas;
financiación.
El documento base incluye expresamente capital, reservas, liquidez y plazos de disponibilidad dentro de la anatomía económica de una transacción. Markdown pegado
12. COST INTELLIGENCE LAYER™
Todos estos datos alimentarían una capa común:
COST INTELLIGENCE LAYER™
Su función sería construir para cada alternativa una representación comparable de:
costo directo;
costo cambiario;
riesgo;
probabilidad de aprobación;
liquidación;
disponibilidad.
La arquitectura deja así de comparar exclusivamente tarifas.
Comienza a comparar:
RESULTADOS ECONÓMICOS ESPERADOS.
13. PAYMENT ROUTE SCORE™
El sistema podría generar un indicador interno para cada ruta:
PAYMENT ROUTE SCORE™
No sería una clasificación permanente.
Sería una estimación contextual dependiente de:
operación;
mercado;
moneda;
importe;
medio de pago;
riesgo;
proveedores disponibles.
La mejor ruta para una operación no tiene por qué ser la mejor para otra.
14. OPTIMIZACIÓN MULTIVARIABLE
Ésta es una distinción fundamental.
El motor no debería optimizar únicamente:
PRECIO.
Debe estudiar simultáneamente:
COSTO
SEGURIDAD
APROBACIÓN
VELOCIDAD
LIQUIDACIÓN
DISPONIBILIDAD
El problema se convierte así en una decisión multivariable.
15. INTELIGENCIA ARTIFICIAL
La IA puede ayudar a identificar relaciones difíciles de detectar mediante reglas estáticas.
Por ejemplo:
qué proveedor funciona mejor en determinada región;
qué ruta aumenta rechazos en determinadas horas;
qué combinaciones generan más contracargos;
qué método reduce costos sin deteriorar aprobaciones.
Pero la IA no debe disponer libremente de las reglas financieras críticas.
Su función inicial puede ser:
ANALIZAR → RECOMENDAR → SIMULAR → VALIDAR
antes de permitir automatizaciones progresivamente mayores.
16. APRENDIZAJE TRANSACCIONAL
Cada operación puede producir una observación:
RUTA SELECCIONADA
↓
COSTO PREVISTO
↓
RESULTADO REAL
↓
COSTO REAL
↓
DIFERENCIA
↓
APRENDIZAJE.
Esto permitiría comparar predicción y realidad.
El motor podría mejorar precisamente donde se equivoca.
17. PREDICCIÓN VERSUS REALIDAD
Ésta será una métrica esencial.
Si el sistema predice:
costo esperado: X
y finalmente obtiene:
costo real: Y,
la diferencia debe registrarse.
Con suficientes operaciones podría medirse:
COST PREDICTION ERROR™
La calidad del motor dependerá de reducir ese error, no de afirmar simplemente que utiliza inteligencia artificial.
18. APRENDIZAJE LOCAL
Cada país puede producir patrones distintos:
medios de pago;
proveedores;
fraude;
rechazos;
monedas;
liquidación.
El documento matriz propone utilizar esta retroalimentación local para perfeccionar progresivamente la plataforma. Markdown pegado
El motor debe aprender localmente sin asumir que:
LO QUE FUNCIONA EN UN MERCADO FUNCIONARÁ AUTOMÁTICAMENTE EN TODOS.
19. TRANSFERENCIA GLOBAL DE APRENDIZAJE
Cuando una mejora demuestra utilidad, puede estudiarse su transferencia.
MERCADO A
↓
DESCUBRIMIENTO
↓
VALIDACIÓN
↓
GENERALIZACIÓN POSIBLE
↓
PRUEBA EN MERCADO B
↓
ADOPCIÓN O RECHAZO.
La red aprende globalmente sin eliminar las diferencias locales.
20. NO TODA OPTIMIZACIÓN DEBE AUTOMATIZARSE
Un algoritmo puede descubrir una ruta más barata.
Pero esa ruta podría:
aumentar riesgo;
reducir confiabilidad;
incumplir una regla;
generar problemas de liquidación.
Por ello:
MENOR COSTO ≠ MEJOR DECISIÓN AUTOMÁTICA.
Las restricciones de seguridad y cumplimiento deben tener prioridad sobre una optimización puramente económica.
21. COST OPTIMIZATION SANDBOX™
Antes de utilizar dinero real, SpaceArch podría construir:
COST OPTIMIZATION SANDBOX™
El simulador reproduciría:
transacciones;
proveedores;
costos;
monedas;
rechazos;
fraude;
liquidaciones.
El objetivo sería probar miles o millones de escenarios simulados antes de introducir decisiones automatizadas en un entorno financiero real.
22. PRIMER EXPERIMENTO
El primer experimento puede ser deliberadamente sencillo.
RUTA A
Proveedor único.
RUTA B
Proveedor alternativo.
RUTA C
Selección adaptativa.
Se comparan durante escenarios equivalentes:
costo;
aprobación;
latencia;
riesgo;
liquidación.
La pregunta experimental:
¿La selección adaptativa produce un mejor resultado agregado que una ruta fija?
23. SEGUNDO EXPERIMENTO
Posteriormente:
ROUTER BASADO EN REGLAS
versus
ROUTER PREDICTIVO
El objetivo sería determinar si incorporar aprendizaje estadístico aporta una mejora real sobre reglas convencionales.
Si no existe mejora medible, la mayor complejidad de IA no estaría justificada.
24. MVP
Un MVP puede trabajar inicialmente con:
2 monedas;
3 proveedores simulados;
3 estructuras tarifarias;
diferentes tasas de aprobación;
diferentes tiempos de liquidación;
escenarios de fraude;
motor comparativo;
panel de resultados.
No necesita mover fondos reales.
Necesita demostrar que:
EL PROBLEMA PUEDE MODELARSE, MEDIRSE Y OPTIMIZARSE.
25. MÉTRICAS
Las métricas iniciales deberían incluir:
TOTAL TRANSACTION COST
Costo total.
APPROVAL RATE
Porcentaje aprobado.
FRAUD LOSS RATE
Pérdida esperada/real por fraude.
SETTLEMENT TIME
Tiempo hasta disponibilidad.
ROUTING SUCCESS RATE
Efectividad de selección.
COST PREDICTION ERROR
Diferencia entre costo previsto y real.
NET SAVING PER TRANSACTION
Ahorro frente a la línea base, cuando exista y pueda demostrarse.
26. MODELO ECONÓMICO
La ventaja comercial sólo aparece si:
AHORRO GENERADO > COSTO DE OPERAR EL MOTOR.
El sistema puede encontrar una ruta que ahorra una pequeña cantidad, pero si analizarla cuesta más que ese ahorro, no existe ventaja económica.
Por ello debe medirse:
NET OPTIMIZATION VALUE™
es decir:
VALOR ECONÓMICO DE LA MEJORA − COSTO DE CONSEGUIRLA.
27. DISTRIBUCIÓN DEL AHORRO
Si el sistema consiguiera reducir costos de manera demostrable, aparecería una decisión empresarial:
¿QUIÉN RECIBE EL AHORRO?
Puede distribuirse entre:
comercio;
consumidor;
plataforma;
partners.
El documento matriz plantea que una proporción verificable del ahorro debería poder trasladarse a comerciantes y consumidores. Markdown pegado
Esto podría convertirse en una parte de la propuesta de valor futura.
28. VENTAJA COMPETITIVA
La ventaja no debería formularse como:
“SOMOS MÁS BARATOS”.
Mientras no exista evidencia.
La formulación durante la fase de proyecto es:
SpaceArch está diseñando una arquitectura destinada a determinar si la inteligencia transaccional puede reducir el costo económico total de los pagos sin deteriorar seguridad, confiabilidad ni cumplimiento.
Posteriormente, los datos decidirán si existe ventaja competitiva.
29. CONEXIÓN CON GLOBAL PAYMENT ARCHITECTURE™
El Paper 01 define la infraestructura.
El Paper 02 define uno de sus motores.
GLOBAL PAYMENT ARCHITECTURE
proporciona rutas.
TRANSACTION COST INTELLIGENCE ENGINE
las compara.
PAYMENT ORCHESTRATOR
selecciona.
SECURITY LAYER
controla.
PROVEEDOR
procesa.
LEARNING SYSTEM
evalúa el resultado.
Así comienza a formarse la arquitectura completa.
30. ESTADO ACTUAL
EN PROYECTO
Modelo de costos: conceptual.
Cost Intelligence Layer: arquitectura propuesta.
Payment Route Score: modelo propuesto.
IA predictiva: por desarrollar.
Sandbox: por desarrollar.
MVP: por desarrollar.
Ahorro económico: no validado.
Ventaja competitiva: no demostrada.
Escalabilidad internacional: pendiente de desarrollo y validación.
Esta clasificación debe acompañar cualquier presentación técnica o de inversión del proyecto.
CONCLUSIÓN
Transaction Cost Intelligence Engine™ propone cambiar la pregunta central de los pagos digitales.
En lugar de preguntar únicamente:
¿CUÁNTO COBRA ESTE PROVEEDOR?
pregunta:
¿CUÁNTO CUESTA REALMENTE COMPLETAR ESTA TRANSACCIÓN?
Y después:
¿EXISTE OTRA RUTA QUE PRODUZCA UN MEJOR RESULTADO TOTAL?
La arquitectura conceptual queda:
TRANSACCIÓN
↓
RUTAS DISPONIBLES
↓
COSTOS DIRECTOS
CAMBIO DE MONEDA
RIESGO
PROBABILIDAD DE APROBACIÓN
LIQUIDACIÓN
DISPONIBILIDAD
↓
COST INTELLIGENCE
↓
ROUTING
↓
RESULTADO
↓
APRENDIZAJE
El proyecto parte de la oportunidad identificada en el documento matriz: reducir costos mediante automatización, integración tecnológica, prevención anticipada de errores y selección inteligente de rutas. Markdown pegado
Pero su criterio de éxito deberá ser cuantitativo:
si SpaceArch no puede demostrar que la optimización produce un beneficio neto frente a las alternativas existentes, la hipótesis no habrá sido validada.
Precisamente por eso el proyecto puede plantearse desde el comienzo como una arquitectura medible, falsable y progresivamente verificable.
SPF-003 · PAPER CORPORATIVO 03
FINANCIAL SECURITY & TRUST ARCHITECTURE™
Arquitectura de proyecto para seguridad por diseño, tokenización, autenticación adaptativa, detección de anomalías, segregación de funciones, resiliencia, trazabilidad y gestión continua del riesgo financiero.
SPACEARCH PROJECT FILE — SPF-003
PAPER CORPORATIVO 03
FINANCIAL SECURITY & TRUST ARCHITECTURE™
Arquitectura de proyecto para seguridad por diseño, protección transaccional, detección de anomalías, resiliencia y gestión continua del riesgo financiero
SPACEARCH SOLUTIONS INTERNATIONAL LLC
Programa: SpaceArch Global Payment Intelligence Network™
Clasificación: FinTech / Ciberseguridad Financiera / Gestión de Riesgo / Infraestructura de Pagos
Estado: FASE DE PROYECTO — ARQUITECTURA CONCEPTUAL Y DISEÑO PRELIMINAR
Condición actual: Arquitectura propuesta; no constituye actualmente una plataforma financiera desplegada ni un sistema cuya seguridad haya sido validada operacionalmente
Documento: Paper Corporativo 03
Versión: 1.0
Año: 2026
NOTA DE ESTADO DEL PROYECTO
Financial Security & Trust Architecture™ se encuentra en fase de proyecto.
El objetivo del presente paper es estructurar la dimensión de seguridad contemplada en SpaceArch Global Payment Intelligence Network™, manteniendo el principio establecido en el documento matriz: la seguridad debe formar parte de la arquitectura desde su concepción y no incorporarse posteriormente como una funcionalidad adicional. Markdown pegado
El proyecto no plantea una plataforma “invulnerable” ni “imposible de hackear”.
Propone desarrollar una infraestructura orientada a:
PREVENIR → DETECTAR → CONTENER → RESPONDER → RECUPERAR → APRENDER
y posteriormente medir su comportamiento mediante indicadores verificables.
SINOPSIS EJECUTIVA
Una infraestructura global de pagos concentra simultáneamente varios activos críticos:
fondos;
datos personales;
credenciales;
instrucciones de pago;
registros contables.
El documento matriz identifica expresamente la necesidad de proteger estas cinco dimensiones. Markdown pegado
Por ello, la seguridad no puede reducirse a impedir accesos externos.
Debe abarcar todo el ciclo transaccional:
IDENTIDAD
↓
AUTENTICACIÓN
↓
AUTORIZACIÓN
↓
TRANSACCIÓN
↓
PROCESAMIENTO
↓
LIQUIDACIÓN
↓
CONCILIACIÓN
↓
REGISTRO
↓
AUDITORÍA
Financial Security & Trust Architecture™ propone una arquitectura multicapa donde una única falla no debería permitir comprometer por sí sola todo el sistema.
1. SEGURIDAD COMO ARQUITECTURA
La primera decisión es conceptual.
No:
PLATAFORMA + SEGURIDAD
sino:
PLATAFORMA SEGURA POR DISEÑO.
Esto significa incorporar controles desde las primeras decisiones relacionadas con:
infraestructura;
identidad;
datos;
comunicaciones;
procesamiento;
permisos;
registros;
recuperación.
Este principio se encuentra expresamente establecido en el documento base del proyecto. Markdown pegado
2. HIPÓTESIS CENTRAL
La hipótesis de proyecto es:
Una arquitectura financiera construida desde el inicio mediante controles independientes y complementarios puede reducir la probabilidad y el impacto de incidentes frente a una infraestructura donde la seguridad se incorpora de manera fragmentaria o reactiva.
Pero deberá demostrarse.
La seguridad real deberá medirse mediante:
incidentes;
fraude;
disponibilidad;
tiempo de detección;
tiempo de respuesta;
recuperación;
integridad transaccional.
3. DEFENSA EN PROFUNDIDAD
La arquitectura propuesta se basa en múltiples barreras.
CAPA 1 — IDENTIDAD
¿Quién solicita acceso?
CAPA 2 — AUTENTICACIÓN
¿Puede demostrarlo?
CAPA 3 — AUTORIZACIÓN
¿Qué puede hacer?
CAPA 4 — TRANSACCIÓN
¿La operación es coherente?
CAPA 5 — RIESGO
¿Existe comportamiento anómalo?
CAPA 6 — EJECUCIÓN
¿Puede realizarse de forma segura?
CAPA 7 — REGISTRO
¿Podemos reconstruir lo ocurrido?
CAPA 8 — RECUPERACIÓN
¿Podemos restablecer el servicio manteniendo integridad?
El principio es:
NINGÚN CONTROL AISLADO DEBE CONSTITUIR TODA LA SEGURIDAD.
4. PROTECCIÓN DE CREDENCIALES
Una infraestructura financiera no debería distribuir innecesariamente información sensible entre múltiples sistemas.
La arquitectura deberá estudiar mecanismos destinados a minimizar:
almacenamiento de credenciales;
exposición;
transmisión;
reutilización.
Cuantos menos componentes necesiten acceder directamente a información sensible, menor puede ser la superficie potencial de exposición.
5. TOKENIZACIÓN
El documento matriz incorpora expresamente cifrado y tokenización como mecanismos de protección de datos confidenciales. Markdown pegado
La tokenización permite sustituir determinados datos sensibles por identificadores cuyo uso se encuentra restringido.
Conceptualmente:
DATO SENSIBLE
↓
TOKEN
↓
OPERACIÓN AUTORIZADA
El objetivo es que una exposición del token no equivalga automáticamente a una exposición directa de la credencial original.
6. CIFRADO
La información sensible deberá protegerse durante:
ALMACENAMIENTO
y
TRANSMISIÓN.
Pero utilizar cifrado no basta por sí mismo.
La arquitectura también deberá considerar:
gestión de claves;
permisos;
rotación;
separación de funciones;
registro de accesos.
Una tecnología criptográfica fuerte puede ser inutilizada por una gestión deficiente de credenciales o privilegios.
7. AUTENTICACIÓN ADAPTATIVA
El documento base propone controles proporcionales al riesgo de cada operación. Markdown pegado
No todas las operaciones presentan el mismo riesgo.
Una transacción puede evaluarse según señales permitidas como:
historial;
importe;
patrones de uso;
cambios inusuales;
contexto de la operación.
La arquitectura podría entonces aumentar controles cuando aumenta el riesgo estimado.
8. TRANSACTION RISK SCORE™
Como componente de proyecto proponemos:
TRANSACTION RISK SCORE™
Su función sería sintetizar señales relevantes antes de permitir o escalar una operación.
El resultado podría conducir a:
RIESGO BAJO
procesamiento normal.
RIESGO INTERMEDIO
autenticación adicional.
RIESGO ELEVADO
revisión o restricción.
Pero cualquier modelo de este tipo necesitará validación para controlar falsos positivos y falsos negativos.
9. DETECCIÓN DE ANOMALÍAS
La arquitectura original contempla reglas y modelos estadísticos para identificar patrones potencialmente fraudulentos. Markdown pegado
El objetivo no consiste necesariamente en identificar únicamente fraudes conocidos.
También interesa detectar:
COMPORTAMIENTOS QUE SE ALEJAN SIGNIFICATIVAMENTE DEL PATRÓN ESPERADO.
Esto puede permitir identificar incidentes nuevos antes de disponer de una regla específica para ellos.
10. IA Y SEGURIDAD
La inteligencia artificial podría colaborar en:
detección de fraude;
identificación de anomalías;
clasificación de alertas;
análisis de incidentes;
reconocimiento de patrones recurrentes.
Pero existe un principio esencial:
LA IA DE SEGURIDAD TAMBIÉN PUEDE EQUIVOCARSE.
Por tanto, sus decisiones deben someterse a:
evaluación;
registro;
monitorización;
límites de autonomía.
11. SEGREGACIÓN DE FUNCIONES
El documento matriz propone impedir que un único agente, usuario o proceso pueda iniciar, autorizar y ocultar una operación irregular. Markdown pegado
Este principio puede extenderse a humanos y agentes de IA.
Por ejemplo:
AGENTE A
propone.
AGENTE B
evalúa riesgo.
MOTOR DE POLÍTICAS
verifica reglas.
SISTEMA AUTORIZADO
ejecuta.
AUDITOR
registra.
La distribución de responsabilidades reduce la dependencia de un único punto de confianza.
12. ZERO-TRUST TRANSACTION MODEL™
Como principio de diseño puede plantearse:
NINGUNA OPERACIÓN ES CONFIABLE ÚNICAMENTE POR SU ORIGEN.
Cada solicitud debería cumplir las verificaciones correspondientes a su contexto.
Esto afecta:
usuarios;
empleados;
sistemas internos;
interfaces;
agentes automatizados;
proveedores externos.
La confianza se concede de manera limitada y verificable.
13. PRIVILEGIO MÍNIMO
Cada componente debe poseer únicamente los permisos necesarios para ejecutar su función.
Un agente encargado de analizar costos no debería poder:
MOVER FONDOS.
Un sistema de reporting no debería poder:
MODIFICAR EL LEDGER.
Un motor antifraude puede:
RECOMENDAR O BLOQUEAR SEGÚN POLÍTICA
sin necesariamente poseer acceso administrativo general.
La modularidad también funciona como mecanismo de seguridad.
14. INTEGRIDAD DEL REGISTRO
Una infraestructura financiera necesita responder:
¿QUÉ OCURRIÓ?
¿CUÁNDO?
¿QUIÉN LO SOLICITÓ?
¿QUÉ SISTEMA LO AUTORIZÓ?
¿QUÉ REGLA SE APLICÓ?
¿CUÁL FUE EL RESULTADO?
Esto requiere trazabilidad.
No sólo para seguridad.
También para:
conciliación;
auditoría;
reclamaciones;
investigación de incidentes.
15. TRANSACTION PROVENANCE™
Proponemos que cada operación conserve una cadena de procedencia:
SOLICITUD
↓
AUTENTICACIÓN
↓
EVALUACIÓN
↓
RUTA SELECCIONADA
↓
AUTORIZACIÓN
↓
EJECUCIÓN
↓
LIQUIDACIÓN
↓
CONCILIACIÓN
Esto permitiría reconstruir el ciclo completo de la transacción.
16. INTEGRIDAD CONTABLE
Un ataque no necesita necesariamente robar credenciales para causar daño.
También puede intentar alterar:
saldos;
registros;
órdenes;
estados;
conciliaciones.
Por tanto, proteger datos personales no es suficiente.
También debe protegerse:
LA INTEGRIDAD DEL ESTADO FINANCIERO.
17. RESILIENCIA OPERATIVA
El documento matriz incorpora redundancia, recuperación ante incidentes y mecanismos para evitar pérdida o duplicación de pagos. Markdown pegado
Una plataforma financiera debe asumir que:
LOS COMPONENTES PUEDEN FALLAR.
La pregunta es:
¿QUÉ OCURRE CUANDO FALLAN?
18. FAIL-SAFE PAYMENT DESIGN™
Ante determinados fallos, el sistema debería poder:
detener una operación;
preservar estado;
evitar duplicación;
registrar el incidente;
reconciliar posteriormente.
La prioridad no siempre debe ser:
“CONTINUAR OPERANDO A TODA COSTA”.
En determinadas circunstancias puede ser preferible:
DETENERSE DE FORMA SEGURA.
19. REDUNDANCIA
Los componentes críticos pueden requerir redundancia para evitar que una falla aislada interrumpa todo el servicio.
Esto puede afectar:
infraestructura;
comunicaciones;
almacenamiento;
procesamiento;
proveedores.
La redundancia deberá diseñarse considerando también consistencia de datos y prevención de operaciones duplicadas.
20. AISLAMIENTO DE INCIDENTES
Una arquitectura global introduce un riesgo particular:
QUE UN PROBLEMA LOCAL SE PROPAGUE GLOBALMENTE.
El documento matriz advierte precisamente que el sistema debe aprender de los mercados locales sin permitir que un error automatizado se extienda internacionalmente. Markdown pegado
Por ello proponemos:
SECURITY CONTAINMENT ZONES™
capaces de limitar el alcance de determinados incidentes por:
mercado;
proveedor;
servicio;
módulo.
21. CIRCUIT BREAKER™
Ante anomalías graves, el sistema podría incorporar mecanismos capaces de:
suspender una ruta;
detener un proveedor;
restringir determinadas operaciones;
derivar tráfico;
activar revisión.
El objetivo sería evitar que una anomalía se transforme automáticamente en un incidente sistémico.
22. SEGURIDAD DE LOS PROVEEDORES
Una red global depende parcialmente de terceros.
Por tanto:
LA SEGURIDAD DEL SISTEMA NO TERMINA EN LA INFRAESTRUCTURA DE SPACEARCH.
Cada integración introduce riesgos asociados a:
interfaces;
credenciales;
disponibilidad;
protección de datos;
procedimientos;
dependencias externas.
Esto exige una futura política de evaluación de proveedores.
23. SEGURIDAD DE LAS INTERFACES
Una arquitectura interoperable depende intensivamente de interfaces entre sistemas.
Cada interfaz debe controlar:
autenticación;
autorización;
integridad;
límites de uso;
errores;
registro.
La interoperabilidad aumenta capacidad, pero también superficie de ataque.
24. PAYMENT SECURITY GRAPH™
Como extensión conceptual del sistema proponemos un:
PAYMENT SECURITY GRAPH™
que relacione:
transacciones;
usuarios;
dispositivos;
proveedores;
rutas;
eventos;
alertas;
incidentes.
Su finalidad sería detectar relaciones que una evaluación aislada de transacciones podría no revelar.
25. INCIDENT RESPONSE ENGINE™
Cuando un incidente ocurre, la infraestructura debe pasar de detección a respuesta.
DETECTAR
↓
CLASIFICAR
↓
CONTENER
↓
INVESTIGAR
↓
RECUPERAR
↓
DOCUMENTAR
↓
APRENDER.
La velocidad de detección sin capacidad de respuesta es insuficiente.
26. APRENDIZAJE POST-INCIDENTE
Cada incidente puede convertirse en conocimiento operativo.
INCIDENTE
↓
CAUSA
↓
IMPACTO
↓
CONTROL FALLIDO
↓
CORRECCIÓN
↓
VALIDACIÓN
↓
NUEVA REGLA O MODELO.
Así, la seguridad también se integra al concepto general del proyecto:
LOCAL LEARNING → GLOBAL LEARNING.
27. HUMAN-IN-THE-LOOP
En operaciones críticas, la automatización debe coexistir con capacidad humana de:
intervenir;
suspender;
revisar;
autorizar;
revertir cuando técnicamente corresponda;
investigar.
La automatización puede aumentar velocidad.
No elimina la responsabilidad organizacional.
28. SECURITY CONTROL GATE™
Cualquier actualización automática propuesta por IA que afecte:
movimiento de fondos;
autorizaciones;
seguridad;
contabilidad;
límites;
reglas de riesgo
debería atravesar un:
SECURITY CONTROL GATE™
antes de llegar al entorno operativo.
Este principio deriva directamente de la precaución establecida en el documento matriz respecto de la autocorrección. Markdown pegado
29. VALIDACIÓN ADVERSARIAL
La seguridad no debe evaluarse únicamente comprobando que el sistema funciona en condiciones normales.
También debe preguntarse:
¿QUÉ OCURRE CUANDO ALGUIEN INTENTA HACERLO FALLAR?
El futuro programa de pruebas debería incluir:
pruebas de penetración autorizadas;
simulación de fraude;
fallos de proveedores;
pérdida de conectividad;
errores de sincronización;
intentos de escalamiento de privilegios;
comportamientos anómalos de agentes.
Siempre dentro de entornos controlados y autorizados.
30. SECURITY SANDBOX™
Antes de procesar fondos reales, puede construirse un entorno donde se simulen:
TRANSACCIONES NORMALES
FRAUDE
ERRORES
CAÍDAS
DUPLICACIONES
ATAQUES SIMULADOS
FALLAS DE PROVEEDORES
El objetivo:
INTENTAR ROMPER EL SISTEMA ANTES DE CONFIARLE OPERACIONES REALES.
31. MÉTRICAS
Las métricas iniciales pueden incluir:
FRAUD LOSS RATE
Pérdidas asociadas al fraude.
FALSE POSITIVE RATE
Operaciones legítimas incorrectamente bloqueadas.
FALSE NEGATIVE RATE
Fraudes no detectados.
MEAN TIME TO DETECT
Tiempo medio de detección.
MEAN TIME TO RESPOND
Tiempo medio de respuesta.
RECOVERY TIME
Tiempo de recuperación.
SYSTEM AVAILABILITY
Disponibilidad.
TRANSACTION INTEGRITY RATE
Operaciones procesadas sin pérdida, alteración o duplicación.
32. CONFIANZA COMO RESULTADO MEDIBLE
La confianza no debería utilizarse solamente como concepto publicitario.
Puede relacionarse con resultados como:
disponibilidad;
integridad;
transparencia;
resolución de incidentes;
protección de fondos;
reducción de fraude.
El documento matriz establece precisamente que la diferenciación futura debería apoyarse en resultados medibles de seguridad y confiabilidad. Markdown pegado
33. RELACIÓN SEGURIDAD–COSTO
Los Papers 02 y 03 deben operar conjuntamente.
Una ruta puede ser:
MÁS BARATA
pero:
MÁS RIESGOSA.
Por ello Transaction Cost Intelligence Engine™ no puede seleccionar rutas independientemente de Financial Security & Trust Architecture™.
La decisión debe integrar:
COSTO + RIESGO + CONFIABILIDAD.
34. RELACIÓN SEGURIDAD–CONVERSIÓN
Una seguridad excesivamente intrusiva también puede generar:
rechazos;
fricción;
abandono;
costos.
Por tanto, el objetivo tampoco es:
MAXIMIZAR CONTROLES.
Es:
APLICAR EL CONTROL ADECUADO AL RIESGO ADECUADO.
De allí la importancia de la autenticación adaptativa.
35. GOBERNANZA DE DATOS
El aprendizaje global necesita información.
Pero no toda información puede circular libremente entre mercados.
La arquitectura futura deberá contemplar:
privacidad;
retención;
minimización;
finalidad;
acceso;
residencia cuando corresponda;
eliminación conforme a obligaciones aplicables.
El principio debería ser:
APRENDER TODO LO LEGÍTIMAMENTE POSIBLE SIN CENTRALIZAR TODO LO TÉCNICAMENTE POSIBLE.
36. ESTÁNDARES
El documento matriz señala los estándares de seguridad aplicables al tratamiento de datos de tarjetas como referencia técnica y operativa. Markdown pegado
Durante el desarrollo deberán identificarse, según el alcance efectivo de la plataforma:
estándares técnicos;
requisitos regulatorios;
controles de seguridad;
auditorías;
certificaciones eventualmente necesarias.
El estándar aplicable dependerá de qué datos procese SpaceArch y qué funciones asuma directamente.
37. MVP DE SEGURIDAD
El primer MVP no necesita custodiar fondos reales.
Puede demostrar:
tokenización simulada;
autenticación adaptativa;
Risk Score;
detección de anomalías;
segregación de funciones;
registro auditable;
Circuit Breaker;
recuperación ante fallos.
Después se sometería a pruebas adversariales.
38. CRITERIO DE PASO
Antes de avanzar desde simulación hacia operaciones financieras reales, el proyecto debería superar criterios previamente definidos.
Por ejemplo:
INTEGRIDAD TRANSACCIONAL
dentro del umbral establecido.
RECUPERACIÓN
demostrada.
TRAZABILIDAD
completa.
SEGREGACIÓN
verificada.
PRUEBAS ADVERSARIALES
superadas según criterios establecidos.
CUMPLIMIENTO
revisado para la jurisdicción del piloto.
No debería pasarse a la siguiente fase únicamente porque “el software funciona”.
39. ESTADO ACTUAL
FASE DE PROYECTO
Security Architecture: propuesta.
Tokenización: prevista.
Adaptive Authentication: prevista.
Transaction Risk Score: concepto.
Payment Security Graph: concepto.
Security Containment Zones: concepto.
Circuit Breaker: arquitectura propuesta.
Incident Response Engine: por desarrollar.
Security Sandbox: por desarrollar.
Pruebas independientes: pendientes.
Certificaciones: no obtenidas en esta etapa.
Seguridad operativa real: no validada.
Esta clasificación debe mantenerse explícita en documentación técnica, corporativa y de inversión.
CONCLUSIÓN
Financial Security & Trust Architecture™ establece que la futura red de pagos SpaceArch no debería tratar la seguridad como un complemento.
Debe construirla alrededor de una secuencia:
IDENTIFICAR
↓
AUTENTICAR
↓
AUTORIZAR
↓
EVALUAR
↓
PROTEGER
↓
EJECUTAR
↓
REGISTRAR
↓
DETECTAR
↓
CONTENER
↓
RECUPERAR
↓
APRENDER
El documento matriz ya establece los componentes fundamentales: cifrado y tokenización, autenticación adaptativa, detección de anomalías, segregación de funciones y resiliencia operativa. Markdown pegado
El Paper 03 los transforma en una arquitectura de proyecto y añade una condición fundamental:
La confianza financiera no debería basarse en afirmar que el sistema no puede fallar, sino en demostrar que dispone de mecanismos para prevenir fallos, detectarlos, limitar su impacto, recuperar la operación y aprender de ellos.
Por eso la futura ventaja competitiva, si finalmente existe, no debería expresarse como:
“SPACEARCH ES INHACKEABLE”.
Sino mediante evidencia:
MENOR FRAUDE
MAYOR INTEGRIDAD
MENOR TIEMPO DE DETECCIÓN
RECUPERACIÓN MÁS EFICIENTE
MAYOR DISPONIBILIDAD
RIESGO CONTROLADO
Y sólo cuando esas ventajas hayan sido efectivamente medidas.
SPF-003 · PAPER CORPORATIVO 04
AI PAYMENT ROUTING & ADAPTIVE OPTIMIZATION™
Arquitectura de proyecto para seleccionar dinámicamente rutas de pago mediante costo, riesgo, probabilidad de aprobación, disponibilidad y tiempo de liquidación, incorporando aprendizaje local, validación controlada y transferencia progresiva de mejoras hacia la red global.
SPACEARCH PROJECT FILE — SPF-003
PAPER CORPORATIVO 04
AI PAYMENT ROUTING & ADAPTIVE OPTIMIZATION™
Arquitectura de proyecto para orquestación inteligente de pagos, selección dinámica de rutas y aprendizaje operativo entre mercados
SPACEARCH SOLUTIONS INTERNATIONAL LLC
Programa: SpaceArch Global Payment Intelligence Network™
Clasificación: FinTech / Inteligencia Artificial / Orquestación de Pagos / Optimización Adaptativa
Estado: FASE DE PROYECTO — ARQUITECTURA CONCEPTUAL Y DISEÑO PRELIMINAR
Condición actual: Sistema propuesto; no existe todavía evidencia operativa que demuestre superioridad frente a sistemas convencionales de enrutamiento
Documento: Paper Corporativo 04
Versión: 1.0
Año: 2026
NOTA DE ESTADO DEL PROYECTO
AI Payment Routing & Adaptive Optimization™ se encuentra actualmente en fase de proyecto.
El documento define cómo podría desarrollarse una futura capa inteligente destinada a seleccionar rutas de pago considerando simultáneamente:
costo;
riesgo;
probabilidad de aprobación;
disponibilidad;
conversión monetaria;
tiempo de liquidación.
La hipótesis surge directamente del documento matriz, que propone comparar distintos procesadores y utilizar información operacional para seleccionar una ruta adecuada para cada transacción. Markdown pegado
La utilización de inteligencia artificial no se plantea como objetivo en sí mismo.
Su incorporación sólo estaría justificada cuando demuestre una mejora medible frente a métodos más simples.
SINOPSIS EJECUTIVA
Una infraestructura internacional puede disponer de múltiples formas de procesar una misma operación.
El problema cambia entonces.
Ya no consiste únicamente en:
¿PODEMOS PROCESAR ESTE PAGO?
sino:
¿CUÁL ES LA RUTA MÁS ADECUADA PARA PROCESAR ESTE PAGO EN ESTE MOMENTO Y BAJO ESTAS CONDICIONES?
El proyecto propone construir un sistema capaz de evaluar alternativas antes de ejecutar determinadas operaciones.
Conceptualmente:
TRANSACCIÓN
↓
RUTAS DISPONIBLES
↓
COSTO + RIESGO + APROBACIÓN + LATENCIA + LIQUIDACIÓN
↓
PAYMENT ROUTER
↓
RUTA SELECCIONADA
↓
RESULTADO
↓
APRENDIZAJE
El resultado de cada operación puede posteriormente alimentar el sistema para mejorar futuras decisiones.
1. DEL ROUTING ESTÁTICO AL ROUTING ADAPTATIVO
Una arquitectura simple puede asignar:
PAÍS A → PROVEEDOR A
PAÍS B → PROVEEDOR B
PAÍS C → PROVEEDOR C
Es sencillo, pero puede ignorar variaciones en:
costos;
disponibilidad;
rechazos;
fraude;
liquidación.
El proyecto SpaceArch estudia una arquitectura diferente:
UNA TRANSACCIÓN → VARIAS RUTAS POSIBLES → SELECCIÓN CONTEXTUAL.
2. HIPÓTESIS CENTRAL
Cuando existen múltiples rutas técnicamente y jurídicamente válidas, una selección dinámica basada en información operacional podría producir mejores resultados agregados que una ruta fija.
“Mejor” deberá definirse cuantitativamente.
No significa necesariamente:
MÁS BARATO.
Puede significar una mejor combinación de:
COSTO
SEGURIDAD
PROBABILIDAD DE ÉXITO
VELOCIDAD
LIQUIDACIÓN
CONFIABILIDAD.
3. PAYMENT ROUTER™
El componente central sería:
SPACEARCH PAYMENT ROUTER™
Su función conceptual sería recibir:
características de la operación;
rutas disponibles;
estado de proveedores;
costos estimados;
riesgo;
restricciones;
y producir una recomendación de ruta.
El Router no necesariamente procesa el dinero.
Puede funcionar inicialmente como:
CAPA DE DECISIÓN Y ORQUESTACIÓN.
4. PAYMENT ROUTE GRAPH™
Las alternativas pueden representarse mediante un grafo.
ORIGEN
↓
PROVEEDOR
↓
RED
↓
CONVERSIÓN
↓
LIQUIDACIÓN
↓
DESTINO
Cada camino puede presentar diferentes características.
Proponemos representar esta estructura mediante:
PAYMENT ROUTE GRAPH™
para modelar sistemáticamente las alternativas disponibles.
5. VARIABLES DE DECISIÓN
Cada ruta puede describirse mediante un conjunto de variables.
COSTO
¿Cuál es su costo económico esperado?
APROBACIÓN
¿Qué probabilidad histórica existe de completar correctamente la operación?
RIESGO
¿Qué nivel de riesgo presenta?
LATENCIA
¿Cuánto demora el procesamiento?
LIQUIDACIÓN
¿Cuándo estarán disponibles los fondos?
DISPONIBILIDAD
¿Está funcionando correctamente el proveedor?
La decisión surge de la combinación de estas dimensiones.
6. CONEXIÓN CON TRANSACTION COST INTELLIGENCE ENGINE™
El Paper 02 proporciona una de las entradas esenciales.
TRANSACTION COST INTELLIGENCE
estima costos.
FINANCIAL SECURITY & TRUST ARCHITECTURE
evalúa riesgos y restricciones.
AI PAYMENT ROUTER
compara alternativas.
Por tanto:
COST INTELLIGENCE + SECURITY INTELLIGENCE → ROUTING INTELLIGENCE
Los tres papers comienzan a funcionar como componentes de una sola arquitectura.
7. HARD CONSTRAINTS™
No todas las variables pueden negociarse.
Determinadas condiciones deben funcionar como restricciones obligatorias.
Por ejemplo:
proveedor autorizado;
medio permitido;
moneda admitida;
cumplimiento aplicable;
límites de operación;
requisitos de seguridad.
Una ruta económicamente excelente pero no autorizada debe obtener:
PUNTUACIÓN OPERATIVA = NO ELEGIBLE.
La optimización ocurre solamente entre alternativas válidas.
8. OPTIMIZACIÓN MULTIOBJETIVO
El Router no debería buscar un único mínimo matemático de costo.
Debe resolver objetivos potencialmente contrapuestos.
Una ruta puede ser:
BARATA PERO LENTA.
Otra:
RÁPIDA PERO CARA.
Otra:
ECONÓMICA PERO CON MÁS RECHAZOS.
Por tanto, la arquitectura debe buscar:
MEJOR RESULTADO GLOBAL PARA EL CONTEXTO DE LA TRANSACCIÓN.
9. ROUTING POLICY™
La selección debe estar gobernada por políticas.
Por ejemplo:
POLÍTICA CONSERVADORA
prioriza seguridad y confiabilidad.
POLÍTICA DE COSTO
prioriza eficiencia económica dentro de límites establecidos.
POLÍTICA DE VELOCIDAD
prioriza procesamiento o liquidación.
POLÍTICA BALANCEADA
combina múltiples objetivos.
Estas políticas deberían ser configurables y auditables.
10. ROUTING BASADO EN REGLAS
La primera versión del sistema no necesita inteligencia artificial avanzada.
Puede comenzar mediante reglas:
SI
proveedor A disponible
Y
costo inferior al umbral
Y
riesgo permitido
ENTONCES
considerar ruta A.
Esto proporciona:
simplicidad;
auditabilidad;
línea base experimental.
11. ROUTING ESTADÍSTICO
Una segunda etapa puede incorporar modelos que estimen:
probabilidad de aprobación;
costos esperados;
tiempo;
riesgo.
El Router podría comparar predicciones antes de seleccionar.
Pero esas predicciones deberán posteriormente confrontarse con resultados reales.
12. ROUTING ASISTIDO POR IA
La IA podría utilizarse cuando las relaciones entre variables sean demasiado complejas para reglas estáticas.
El documento matriz propone precisamente el uso potencial de IA para selección de rutas, fraude, liquidez y análisis operacional. Markdown pegado
Pero el criterio debe ser:
UTILIZAR IA CUANDO AÑADA VALOR DEMOSTRABLE, NO SIMPLEMENTE PORQUE ESTÉ DISPONIBLE.
13. BASELINE OBLIGATORIA
Toda arquitectura inteligente necesita una comparación.
SpaceArch debería evaluar:
A — RUTA FIJA
B — ROUTING BASADO EN REGLAS
C — ROUTING ESTADÍSTICO
D — ROUTING ADAPTATIVO ASISTIDO POR IA
Sin esta comparación sería imposible determinar si la mayor complejidad produce una mejora real.
14. TRANSACTION CONTEXT™
Cada transacción genera un contexto.
Puede incluir:
mercado;
moneda;
importe;
medio de pago;
proveedores disponibles;
estado operacional;
riesgo permitido.
El Router debe tomar decisiones sobre el contexto presente, no únicamente sobre promedios históricos.
15. REAL-TIME PROVIDER STATE™
Un proveedor puede tener buenos resultados históricos y encontrarse temporalmente degradado.
Por tanto, el sistema debería considerar señales sobre:
disponibilidad;
latencia;
errores;
rechazos recientes.
Esto permite diferenciar:
REPUTACIÓN HISTÓRICA
de
ESTADO OPERATIVO ACTUAL.
16. FALLBACK ROUTING™
Cuando una ruta falla, el sistema podría evaluar alternativas previamente autorizadas.
Conceptualmente:
RUTA A
↓
fallo
↓
VALIDAR CONDICIONES
↓
RUTA B
Esto puede mejorar resiliencia.
Pero los reintentos deben diseñarse cuidadosamente para evitar:
duplicaciones;
dobles cargos;
comportamientos inesperados.
17. CIRCUIT BREAKER
El componente de seguridad desarrollado en el Paper 03 se integra directamente aquí.
Si un proveedor comienza a presentar:
fallos;
latencia anormal;
errores;
comportamiento sospechoso,
el sistema podría retirarlo temporalmente del conjunto de rutas elegibles.
DETECTAR → AISLAR → REDIRIGIR → EVALUAR.
18. APRENDIZAJE POR RESULTADOS
Después de cada operación, el Router obtiene información.
PREDICCIÓN
costo esperado, aprobación, tiempo.
↓
RESULTADO
costo real, aprobación real, tiempo real.
↓
ERROR
diferencia.
↓
ACTUALIZACIÓN
mejora del modelo.
Así aparece un ciclo de aprendizaje operacional.
19. ADAPTIVE ROUTING LOOP™
El ciclo puede representarse:
OBSERVAR
↓
PREDECIR
↓
SELECCIONAR
↓
EJECUTAR
↓
MEDIR
↓
COMPARAR
↓
APRENDER
↓
VOLVER A OBSERVAR
Ésta es la base del carácter adaptativo del proyecto.
20. APRENDIZAJE LOCAL
El documento matriz establece que cada mercado puede generar información sobre preferencias, rechazos, tiempos, fraude y costos. Markdown pegado
Por ello, cada módulo local puede desarrollar conocimiento específico.
Por ejemplo:
MERCADO A
Proveedor X funciona mejor para determinado tipo de operación.
MERCADO B
La misma estrategia no produce igual resultado.
El sistema debe conservar esa diferencia.
21. GLOBAL LEARNING LAYER™
La innovación propuesta no termina en aprendizaje local.
SpaceArch plantea investigar si los conocimientos generados en diferentes mercados pueden compararse y, cuando resulte apropiado, reutilizarse.
LOCAL DATA
↓
LOCAL LEARNING
↓
VALIDATION
↓
GENERALIZABLE PATTERN
↓
GLOBAL KNOWLEDGE
↓
LOCAL TESTING ELSEWHERE.
No se transfiere automáticamente una regla.
Se transfiere una:
HIPÓTESIS DE MEJORA.
22. LOCAL-TO-GLOBAL VALIDATION GATE™
Antes de convertir una mejora local en política global proponemos un:
LOCAL-TO-GLOBAL VALIDATION GATE™
Debe preguntar:
¿funcionó realmente?
¿durante cuánto tiempo?
¿en qué población transaccional?
¿qué costo tuvo?
¿aumentó fraude?
¿es jurídicamente transferible?
¿funciona en otro mercado?
Esto evita convertir una correlación local en una regla mundial.
23. CONTROL DE AUTOCORRECCIÓN
El documento matriz introduce una precaución especialmente importante:
los modelos pueden recomendar modificaciones, pero cambios que afecten seguridad, reglas contables o movimiento de fondos deben superar pruebas y autorizaciones. Markdown pegado
Por tanto:
APRENDER ≠ MODIFICAR PRODUCCIÓN AUTOMÁTICAMENTE.
La secuencia correcta es:
DETECTAR MEJORA
↓
SIMULAR
↓
PROBAR
↓
VALIDAR
↓
AUTORIZAR
↓
DESPLEGAR
↓
MONITOREAR.
24. ADAPTIVE OPTIMIZATION SANDBOX™
Antes de permitir aprendizaje operacional real, el proyecto debería disponer de un simulador.
El Sandbox puede generar:
distintas monedas;
diferentes proveedores;
caídas;
fraude;
variaciones tarifarias;
picos de demanda;
problemas de liquidación.
Miles de escenarios pueden utilizarse para evaluar diferentes políticas de routing.
25. DIGITAL TWIN TRANSACCIONAL
Una evolución futura podría consistir en crear una representación simulada del sistema.
No como réplica perfecta del mercado financiero, sino como entorno experimental donde puedan probarse:
nuevos proveedores;
cambios de reglas;
algoritmos;
escenarios de crisis;
cambios tarifarios
antes de implementarlos.
26. EXPLORACIÓN VERSUS EXPLOTACIÓN
Un sistema adaptativo enfrenta un problema clásico:
Si siempre utiliza la ruta que históricamente funcionó mejor, puede no descubrir alternativas superiores.
Pero experimentar indiscriminadamente con pagos reales puede introducir riesgo.
Por ello, cualquier exploración de alternativas debería realizarse:
PRIMERO EN SIMULACIÓN
y sólo posteriormente, cuando corresponda:
EN PILOTOS CONTROLADOS Y AUTORIZADOS.
27. EXPLICABILIDAD
Una decisión financiera debería poder responder:
¿POR QUÉ SE ELIGIÓ ESTA RUTA?
El sistema debería registrar factores relevantes:
rutas disponibles;
restricciones;
costo previsto;
riesgo;
estado de proveedores;
política utilizada.
No necesariamente será posible explicar internamente cada detalle de todos los modelos complejos, pero la decisión operativa debe mantener suficiente trazabilidad para auditoría y control.
28. ROUTING DECISION LOG™
Proponemos registrar:
TRANSACCIÓN
RUTAS ELEGIBLES
RUTAS EXCLUIDAS
MOTIVO
PREDICCIONES
RUTA SELECCIONADA
RESULTADO
DIFERENCIA PREDICCIÓN–REALIDAD
Esto permitiría reconstruir el comportamiento del sistema.
29. PREVENCIÓN DE LOOPS
Una arquitectura adaptativa también puede generar efectos no deseados.
Por ejemplo:
un proveedor obtiene temporalmente mejores resultados;
↓
el Router deriva más tráfico;
↓
la mayor carga deteriora el proveedor;
↓
el Router cambia masivamente de ruta;
↓
otro proveedor se satura.
Por ello, la optimización necesita:
límites;
estabilidad;
monitorización;
cambios graduales.
30. ADAPTIVE STABILITY ENGINE™
Como componente futuro puede plantearse:
ADAPTIVE STABILITY ENGINE™
Su función sería impedir que pequeñas variaciones provoquen cambios desproporcionados en toda la red.
La optimización debe buscar:
EFICIENCIA
sin sacrificar:
ESTABILIDAD.
31. PREVENCIÓN DE PROPAGACIÓN
Una mejora incorrecta puede ser más peligrosa que una ineficiencia localizada.
Por eso:
MERCADO A DESCUBRE
↓
MERCADO A PRUEBA
↓
SISTEMA VALIDA
↓
MERCADO B PILOTA
↓
RECIÉN ENTONCES ESCALA.
El documento base advierte expresamente que un error automatizado no debería propagarse internacionalmente. Markdown pegado
32. PAYMENT KNOWLEDGE BASE™
Los aprendizajes validados pueden almacenarse como conocimiento operacional:
proveedores;
mercados;
monedas;
costos;
patrones de fallo;
resultados de routing;
restricciones;
versiones de políticas.
Esta base permitiría que la experiencia no quede dispersa en logs sin estructura.
33. PRIVACIDAD Y MINIMIZACIÓN
Aprender de operaciones no significa conservar indiscriminadamente toda la información.
La arquitectura deberá estudiar:
minimización;
anonimización o seudonimización cuando corresponda;
finalidad;
retención;
permisos;
residencia de datos.
La inteligencia operacional debe coexistir con obligaciones de privacidad y regulación.
34. MVP
El MVP del Paper 04 puede desarrollarse completamente en simulación.
2 MERCADOS
2 MONEDAS
3 PROVEEDORES
4 RUTAS
MÚLTIPLES ESCENARIOS
ROUTER POR REGLAS
ROUTER ESTADÍSTICO
ROUTER ADAPTATIVO
Y comparar resultados.
El objetivo no es procesar millones de dólares.
Es responder:
¿EL ROUTING ADAPTATIVO AÑADE VALOR?
35. EXPERIMENTO FUNDACIONAL
SISTEMA A
Ruta fija.
SISTEMA B
Reglas.
SISTEMA C
Predicción estadística.
SISTEMA D
Routing adaptativo.
Todos reciben escenarios equivalentes.
Se comparan:
costo;
aprobación;
latencia;
fraude simulado;
liquidación;
estabilidad.
Si D no supera consistentemente alternativas más simples, no existe razón suficiente para añadir su complejidad.
36. MÉTRICAS
ROUTING SUCCESS RATE
Calidad de selección.
TOTAL TRANSACTION COST
Costo agregado.
APPROVAL RATE
Operaciones completadas.
LATENCY
Tiempo de procesamiento.
SETTLEMENT TIME
Tiempo de liquidación.
FRAUD LOSS RATE
Riesgo económico.
PREDICTION ERROR
Diferencia entre predicción y realidad.
FAILOVER SUCCESS RATE
Efectividad ante fallos.
ROUTING STABILITY
Frecuencia y magnitud de cambios.
37. ADAPTIVE VALUE GAIN™
Como indicador sintético de proyecto puede definirse:
ADAPTIVE VALUE GAIN™
para comparar el resultado agregado del sistema adaptativo frente a una línea base.
Su finalidad no sería producir una cifra publicitaria arbitraria.
Sería responder:
¿CUÁNTO VALOR ADICIONAL PRODUCE REALMENTE LA ADAPTACIÓN?
38. VENTAJA ACUMULATIVA
Si la hipótesis se valida, puede aparecer una característica estratégica interesante.
Cada nuevo mercado no sólo añade:
TRANSACCIONES.
También puede añadir:
CONOCIMIENTO OPERATIVO.
Por tanto:
MÁS MERCADOS → MÁS EXPERIENCIA → MEJORES MODELOS → POTENCIALMENTE MEJORES DECISIONES.
Ésta es una hipótesis de efecto acumulativo.
No debe confundirse con una ventaja ya demostrada.
39. EFECTO RED DE CONOCIMIENTO
Los sistemas financieros tradicionales poseen importantes efectos de red comerciales.
SpaceArch propone investigar adicionalmente un:
KNOWLEDGE NETWORK EFFECT™
donde el valor potencial de la red aumentaría no sólo porque participan más usuarios, sino porque cada mercado puede aportar información útil para optimizar otros componentes.
El documento matriz señala precisamente que cada nueva integración puede generar conocimiento sobre procesos, riesgos, costos y liquidación, convirtiéndose potencialmente en un activo tecnológico reutilizable. Markdown pegado
40. ESTADO ACTUAL
FASE DE PROYECTO
Payment Router: arquitectura propuesta.
Payment Route Graph: concepto.
Routing Policy: por diseñar.
Modelos estadísticos: por desarrollar.
Routing mediante IA: por desarrollar.
Adaptive Optimization Sandbox: por desarrollar.
Global Learning Layer: concepto.
Validation Gate: arquitectura propuesta.
Knowledge Network Effect: hipótesis.
Mejoras económicas: no validadas.
Superioridad frente a routing convencional: no demostrada.
CONCLUSIÓN
AI Payment Routing & Adaptive Optimization™ constituye la capa que transforma una infraestructura multiproveedor en un sistema potencialmente adaptativo.
La secuencia propuesta es:
OBSERVAR
↓
COMPARAR
↓
PREDECIR
↓
SELECCIONAR
↓
EJECUTAR
↓
MEDIR
↓
APRENDER
↓
VALIDAR
↓
ADAPTAR
La innovación conceptual no reside simplemente en utilizar inteligencia artificial.
Reside en intentar construir una red donde:
cada operación produzca información, cada mercado genere aprendizaje y cada aprendizaje validado pueda convertirse en una mejora reutilizable sin permitir que los errores locales se propaguen automáticamente al sistema global.
Esto desarrolla directamente la hipótesis del documento matriz: las integraciones locales podrían aportar conocimiento sobre costos, riesgos, comportamientos y liquidación, haciendo posible que la expansión internacional aumente simultáneamente el volumen y la eficiencia operacional, siempre que existan mecanismos efectivos de evaluación y transferencia. Markdown pegado
Y conserva la condición central de todo SPF-003:
ESTAMOS EN FASE DE PROYECTO.
Por tanto, el objetivo actual no es afirmar:
“LA IA DE SPACEARCH ENRUTA MEJOR LOS PAGOS”.
El objetivo es construir el experimento que permita determinar:
SI REALMENTE PUEDE HACERLO.
SPF-003 · PAPER CORPORATIVO 05
TRANSACTION-FUNDED SCALING & FINANCIAL MODEL™
Arquitectura económica de proyecto para separar capital de desarrollo, capital operativo y capital financiero; determinar el punto de equilibrio transaccional; medir margen de contribución y estudiar si una parte del crecimiento futuro podría financiarse progresivamente mediante los ingresos generados por la propia red.
SPACEARCH PROJECT FILE — SPF-003
PAPER CORPORATIVO 05
TRANSACTION-FUNDED SCALING & FINANCIAL MODEL™
Arquitectura económica de proyecto para crecimiento progresivo, margen transaccional, reinversión y reducción de las necesidades iniciales de capital
SPACEARCH SOLUTIONS INTERNATIONAL LLC
Programa: SpaceArch Global Payment Intelligence Network™
Clasificación: FinTech / Economía Transaccional / Escalamiento / Infraestructura Financiera
Estado: FASE DE PROYECTO — MODELO ECONÓMICO CONCEPTUAL Y DISEÑO PRELIMINAR
Condición actual: Modelo propuesto; no existe todavía evidencia operacional que demuestre autofinanciación, rentabilidad transaccional o escalabilidad económica
Documento: Paper Corporativo 05
Versión: 1.0
Año: 2026
NOTA DE ESTADO DEL PROYECTO
Transaction-Funded Scaling & Financial Model™ se encuentra en fase de proyecto.
La hipótesis consiste en estudiar si una infraestructura global de pagos puede desarrollar una parte creciente de su expansión utilizando los ingresos generados por su propia actividad transaccional.
Esto no significa que las compras procesadas constituyan capital de SpaceArch, ni que el proyecto pueda financiarse sin inversión inicial.
El documento matriz distingue expresamente tres necesidades diferentes:
CAPITAL DE DESARROLLO
CAPITAL OPERATIVO
CAPITAL FINANCIERO
y establece que no necesariamente deben financiarse de la misma manera. Markdown pegado
La hipótesis de autofinanciación parcial sólo podría considerarse validada cuando los márgenes propios de la plataforma superen sus costos y generen excedentes efectivamente reinvertibles.
SINOPSIS EJECUTIVA
Muchas infraestructuras digitales enfrentan un problema circular:
necesitan escala para ser económicamente eficientes,
pero
necesitan capital para alcanzar escala.
SpaceArch propone investigar una estrategia intermedia.
En lugar de intentar construir desde el comienzo:
un banco;
una red internacional propia;
un sistema de custodia;
un procesador completo;
una infraestructura independiente de liquidación,
el proyecto podría comenzar como una capa tecnológica de orquestación e integración, conectándose con proveedores financieros autorizados.
El documento base identifica este modelo como una posible forma de reducir las necesidades iniciales de capital. Markdown pegado
La arquitectura económica propuesta sería:
CAPITAL INICIAL
↓
MVP
↓
PRIMERAS OPERACIONES
↓
INGRESOS PROPIOS
↓
MARGEN DE CONTRIBUCIÓN
↓
COBERTURA DE COSTOS
↓
EXCEDENTE
↓
REINVERSIÓN
↓
NUEVAS INTEGRACIONES
↓
MAYOR VOLUMEN
↓
NUEVO CICLO
La pregunta fundamental es:
¿Puede la actividad transaccional generar progresivamente recursos suficientes para financiar una parte significativa de la expansión futura?
Actualmente es una hipótesis.
1. EL ERROR DE CONFUNDIR VOLUMEN CON INGRESOS
Ésta es la primera distinción económica indispensable.
Supongamos que la plataforma procesa:
USD 100 MILLONES
Eso no significa que SpaceArch haya obtenido:
USD 100 MILLONES DE INGRESOS.
La inmensa mayoría de ese dinero pertenece a los participantes de las operaciones, principalmente comerciantes y otros beneficiarios.
Por tanto:
TPV ≠ REVENUE
El volumen total procesado constituye una métrica operacional.
Los ingresos propios son únicamente la parte que legítimamente corresponde a la plataforma según su modelo contractual.
El documento matriz establece expresamente esta separación. Markdown pegado
2. TRES CAPITALES DIFERENTES
La arquitectura económica debe separar tres problemas.
A. CAPITAL DE DESARROLLO
Financia:
software;
arquitectura;
seguridad;
interfaces;
integraciones;
simuladores;
pruebas.
B. CAPITAL OPERATIVO
Financia:
personal;
infraestructura;
auditorías;
administración;
comercialización;
soporte;
cumplimiento.
C. CAPITAL FINANCIERO
Puede ser necesario para:
reservas;
liquidaciones;
liquidez;
cobertura de riesgos;
otras obligaciones financieras.
La separación está expresamente planteada en el documento base. Markdown pegado
3. CONSECUENCIA ESTRATÉGICA
Estos tres capitales no tienen por qué provenir de una única fuente.
Conceptualmente:
DESARROLLO
puede financiarse mediante inversión.
OPERACIÓN
puede evolucionar hacia ingresos recurrentes.
CAPITAL FINANCIERO
puede estructurarse mediante entidades y mecanismos autorizados según el modelo adoptado.
Esto abre una arquitectura financiera mucho más flexible que intentar financiar desde el comienzo toda la cadena.
4. MODELO ASSET-LIGHT INICIAL
El proyecto podría estudiar una estrategia:
TECHNOLOGY-FIRST / ASSET-LIGHT
SpaceArch desarrolla inicialmente:
orquestación;
inteligencia de costos;
routing;
seguridad;
conciliación;
analítica.
Mientras determinadas funciones reguladas son ejecutadas por:
PROVEEDORES AUTORIZADOS.
El documento matriz plantea precisamente que este enfoque puede requerir menos capital que operar inmediatamente como banco, custodio y procesador internacional independiente. Markdown pegado
5. INGRESO TRANSACCIONAL
El modelo puede estudiar diferentes mecanismos de ingreso, siempre sujetos a estructura contractual y regulación.
La lógica básica sería:
TRANSACCIÓN
↓
INGRESO BRUTO DE LA PLATAFORMA
↓
COSTOS VARIABLES
↓
MARGEN DE CONTRIBUCIÓN
Ese margen deberá financiar progresivamente los costos fijos.
6. MARGEN DE CONTRIBUCIÓN
El margen de contribución es fundamental porque indica cuánto aporta cada unidad de actividad para cubrir la estructura.
Conceptualmente:
INGRESOS PROPIOS
menos
COSTOS VARIABLES
produce:
MARGEN DE CONTRIBUCIÓN.
Mientras el margen total no cubra los costos fijos, el sistema seguirá necesitando financiación adicional.
7. PUNTO DE EQUILIBRIO
Existe un umbral donde:
MARGEN TOTAL = COSTOS FIJOS.
Antes:
DÉFICIT OPERATIVO.
Después:
POTENCIAL EXCEDENTE OPERATIVO.
El documento matriz utiliza precisamente un ejemplo ilustrativo para mostrar este mecanismo y advierte que dicho ejemplo no constituye una proyección de resultados. Markdown pegado
8. EL EJEMPLO DEL DOCUMENTO BASE
La hipótesis original utiliza como ejemplo:
Compras mensuales procesadas: USD 1.000.000
Ingresos de plataforma al 0,5 %: USD 5.000
Costos variables al 0,2 %: USD 2.000
Margen de contribución: USD 3.000
Costos fijos: USD 2.000
Resultado operativo ilustrativo: USD 1.000. Markdown pegado
Este escenario debe mantenerse estrictamente como:
EJEMPLO HIPOTÉTICO.
No como previsión financiera de SpaceArch.
9. BREAK-EVEN ENGINE™
El proyecto podría incorporar un:
BREAK-EVEN ENGINE™
capaz de simular cómo cambia el punto de equilibrio según:
volumen;
comisión;
costo variable;
fraude;
infraestructura;
personal;
marketing;
cumplimiento.
Así, la expansión podría analizarse antes de comprometer capital.
10. ECONOMÍA UNITARIA
Antes de pensar en miles de millones de volumen, debe responderse una pregunta mucho más pequeña:
¿UNA TRANSACCIÓN ADICIONAL GENERA VALOR O DESTRUYE VALOR?
Una plataforma puede crecer rápidamente y simultáneamente aumentar sus pérdidas si cada operación posee una economía unitaria negativa.
Por eso:
ESCALA NO CORRIGE AUTOMÁTICAMENTE UN MODELO ECONÓMICO DEFICIENTE.
11. UNIT TRANSACTION ECONOMICS™
Cada operación debería permitir estimar:
ingreso;
procesamiento;
fraude esperado;
soporte;
infraestructura;
otros costos variables.
El resultado sería una aproximación al:
UNIT TRANSACTION MARGIN™
que permitiría analizar rentabilidad por:
mercado;
proveedor;
medio de pago;
moneda;
segmento.
12. CONEXIÓN CON EL PAPER 02
Aquí aparece una relación fundamental.
El Transaction Cost Intelligence Engine™ intenta reducir costos.
El Transaction-Funded Scaling Model™ convierte cualquier ahorro efectivamente demostrado en potencial capacidad adicional de crecimiento.
Por tanto:
MENOR COSTO
↓
MAYOR MARGEN
↓
MAYOR CAPACIDAD DE REINVERSIÓN
siempre que el ahorro sea real y no implique deteriorar seguridad, confiabilidad o cumplimiento.
13. CONEXIÓN CON EL PAPER 04
AI Payment Routing puede buscar rutas económicamente más eficientes.
Una reducción demostrada del costo variable por operación puede modificar directamente:
LA ECONOMÍA UNITARIA.
Por eso la inteligencia del sistema no tendría únicamente una función técnica.
Podría tener una consecuencia financiera medible.
14. TRANSACTION-FUNDED SCALING™
La hipótesis central puede formalizarse conceptualmente como:
TRANSACCIONES
↓
INGRESOS
↓
MARGEN
↓
EXCEDENTE
↓
REINVERSIÓN
↓
NUEVAS CAPACIDADES
↓
NUEVAS TRANSACCIONES
Esto constituye el:
TRANSACTION-FUNDED SCALING LOOP™
15. NO ES AUTOFINANCIACIÓN INMEDIATA
Ésta es una distinción esencial.
El proyecto no afirma:
“LAS PRIMERAS COMPRAS FINANCIARÁN TODA LA EMPRESA”.
El propio documento matriz rechaza esa interpretación y señala que inversión inicial, cumplimiento y otras obligaciones pueden seguir requiriendo capital. Markdown pegado
La tesis es más precisa:
A medida que la operación alcance economía unitaria positiva y suficiente volumen, una parte creciente de la expansión podría financiarse mediante recursos generados por la propia plataforma.
16. REINVERSIÓN
Los excedentes potenciales podrían reinvertirse en:
nuevas integraciones;
seguridad;
automatización;
infraestructura;
expansión comercial;
cumplimiento;
nuevos mercados.
De esta manera, el crecimiento puede comenzar a retroalimentarse.
17. REINVESTMENT ENGINE™
Como capa futura proponemos un:
REINVESTMENT ENGINE™
No necesariamente como sistema automático de movimiento de capital, sino inicialmente como herramienta de decisión.
Podría comparar:
INTEGRACIÓN A
costo esperado / mercado potencial / tiempo de retorno.
INTEGRACIÓN B
otra relación riesgo-retorno.
MEJORA C
reducción de fraude.
MEJORA D
reducción de costo de infraestructura.
El objetivo sería asignar recursos sobre evidencia y no únicamente sobre intuición.
18. CAPITAL EFFICIENT EXPANSION™
La meta estratégica no debería ser:
EXPANDIRSE LO MÁS RÁPIDO POSIBLE.
Sino:
EXPANDIRSE CON LA MAYOR EFICIENCIA DE CAPITAL COMPATIBLE CON SEGURIDAD Y CRECIMIENTO.
Una expansión internacional prematura puede multiplicar:
costos regulatorios;
integraciones;
soporte;
complejidad.
19. EXPANSIÓN POR UMBRALES
Cada nueva etapa podría requerir alcanzar determinados umbrales.
Por ejemplo:
UMBRAL TECNOLÓGICO
estabilidad suficiente.
UMBRAL DE SEGURIDAD
riesgo dentro de parámetros.
UMBRAL ECONÓMICO
economía unitaria aceptable.
UMBRAL REGULATORIO
estructura autorizada.
UMBRAL OPERATIVO
capacidad de soporte.
Sólo entonces se pasa a la siguiente escala.
20. GROWTH GATE™
Esto puede institucionalizarse mediante:
GROWTH GATE™
Cada expansión debería responder:
¿funciona?
¿es segura?
¿es legalmente viable?
¿genera margen?
¿tenemos capital?
¿podemos operarla?
Si alguna respuesta crítica es negativa:
NO ESCALAR TODAVÍA.
21. MODELO POR MERCADO
Cada país puede tener una economía diferente.
Por tanto, no debería existir una única hipótesis económica global.
Puede existir:
UNIT ECONOMICS ARGENTINA
UNIT ECONOMICS BRASIL
UNIT ECONOMICS USA
UNIT ECONOMICS EUROPA
según los mercados que eventualmente se estudien.
Cada uno tendrá:
costos;
regulación;
medios de pago;
competencia;
riesgo;
márgenes diferentes.
22. MARKET ECONOMIC MODULE™
Cada Local Financial Module™ del Paper 01 podría incorporar:
MARKET ECONOMIC MODULE™
con información sobre:
estructura tarifaria;
costos regulatorios;
costos tecnológicos;
fraude;
margen;
volumen;
adquisición de clientes.
Así la arquitectura tecnológica y la económica permanecen conectadas.
23. ADQUISICIÓN DE CLIENTES
El documento base advierte que la inversión inicial también puede incluir adquisición de clientes. Markdown pegado
Esto es fundamental.
Una plataforma puede ser tecnológicamente eficiente pero comercialmente inviable si adquirir un comercio cuesta más que el valor económico que genera.
Por ello deben medirse:
CAC
costo de adquisición.
RETENCIÓN
permanencia.
VALOR GENERADO
por comercio o usuario.
24. VOLUMEN DE EQUILIBRIO
No interesa solamente saber:
¿CUÁNTOS USUARIOS NECESITAMOS?
Puede ser más útil preguntar:
¿QUÉ VOLUMEN DE TRANSACCIONES NECESITAMOS PARA CUBRIR NUESTRA ESTRUCTURA?
El volumen de equilibrio dependerá del margen real por operación.
25. ESCENARIOS
El modelo financiero debería trabajar con escenarios.
CONSERVADOR
menor volumen, mayores costos.
BASE
supuestos centrales.
EXPANSIVO
mayor adopción y eficiencia.
No para presentar un futuro como certeza.
Sino para comprender:
QUÉ VARIABLES DETERMINAN LA VIABILIDAD.
26. SENSIBILIDAD
Una modificación pequeña en determinadas variables puede transformar radicalmente el resultado.
Especialmente:
margen;
fraude;
volumen;
costo de adquisición;
costos regulatorios.
Por eso el modelo debe incluir:
SENSITIVITY ANALYSIS™
para identificar las variables económicamente críticas.
27. RESERVAS Y LIQUIDEZ
Si el modelo futuro implica obligaciones de liquidación, reservas o exposición financiera, aparecerá una necesidad distinta de capital.
El documento base incluye expresamente reservas y liquidez dentro del capital financiero. Markdown pegado
Por ello:
RENTABILIDAD OPERATIVA
no implica necesariamente:
SUFICIENCIA DE CAPITAL FINANCIERO.
Son problemas diferentes.
28. CAPITAL DE TERCEROS
Una futura arquitectura puede estudiar combinaciones entre:
capital propio;
inversión;
financiación;
partners;
proveedores autorizados;
ingresos operativos.
La arquitectura óptima dependerá de qué funciones asuma directamente SpaceArch.
29. PROVEEDORES COMO REDUCTORES DE CAPITAL
Cada función que pueda ejecutarse eficientemente mediante un proveedor autorizado evita, en principio, que SpaceArch tenga que reconstruir toda esa infraestructura desde cero.
Pero esto introduce otra variable:
DEPENDENCIA.
Por ello el ahorro de capital debe compararse contra:
costos del proveedor;
riesgo de dependencia;
disponibilidad;
capacidad de negociación.
30. BUILD VS PARTNER ENGINE™
Cada componente puede someterse a una decisión:
CONSTRUIR
cuando sea estratégico.
INTEGRAR
cuando ya exista infraestructura eficiente.
ASOCIARSE
cuando exista una barrera regulatoria o de capital.
POSPONER
cuando no sea necesaria para el MVP.
Esto puede reducir drásticamente la complejidad inicial.
31. MVP ECONÓMICO
El MVP financiero no necesita manejar grandes volúmenes reales.
Puede comenzar con un simulador que modele:
1.000.000 de operaciones virtuales
con diferentes:
costos;
comisiones;
fraude;
rechazos;
monedas;
proveedores;
mercados.
El objetivo sería descubrir:
BAJO QUÉ CONDICIONES EL MODELO ALCANZA ECONOMÍA UNITARIA POSITIVA.
32. EXPERIMENTO FUNDACIONAL
Comparar tres escenarios:
A — ROUTING FIJO
B — ROUTING OPTIMIZADO
C — ROUTING ADAPTATIVO
y medir:
costo;
margen;
aprobación;
fraude;
resultado operativo.
Esto permitiría conectar directamente los Papers 02, 03, 04 y 05.
33. UNIT ECONOMICS DASHBOARD™
El proyecto podría desarrollar un panel donde cada mercado muestre:
VOLUMEN
INGRESOS
COSTOS VARIABLES
MARGEN
FRAUDE
CAC
COSTOS FIJOS ASIGNADOS
RESULTADO
CAPITAL REQUERIDO
La dirección podría observar qué partes del sistema crean valor y cuáles lo consumen.
34. TRANSACTION REINVESTMENT RATIO™
Una métrica futura podría ser:
TRANSACTION REINVESTMENT RATIO™
para medir qué proporción del crecimiento anual puede financiarse mediante excedentes propios de la actividad transaccional.
Al inicio podría ser:
0 %
y aumentar progresivamente si el modelo alcanza suficiente escala y rentabilidad.
Esto permitiría medir la hipótesis de autofinanciación en lugar de utilizarla como eslogan.
35. CAPITAL DEPENDENCY RATIO™
También podría medirse la proporción del crecimiento que continúa dependiendo de capital externo.
El objetivo no tiene por qué ser llevarla necesariamente a cero.
El objetivo es comprender:
CUÁNTO CAPITAL EXTERNO PRODUCE CUÁNTO CRECIMIENTO.
36. FLYWHEEL ECONÓMICO
Si las hipótesis técnicas y económicas se validan, podría aparecer:
VOLUMEN
↓
DATOS
↓
MEJOR OPTIMIZACIÓN
↓
MENOR COSTO
↓
MAYOR MARGEN
↓
REINVERSIÓN
↓
MÁS INTEGRACIONES
↓
MAYOR VOLUMEN
Éste sería el:
SPACEARCH PAYMENT ECONOMIC FLYWHEEL™
Pero cada flecha deberá demostrarse.
37. RIESGO DEL FLYWHEEL INVERSO
También puede ocurrir lo contrario:
MÁS VOLUMEN
↓
MÁS FRAUDE
↓
MÁS SOPORTE
↓
MÁS COSTOS
↓
MENOR MARGEN
↓
MAYOR NECESIDAD DE CAPITAL.
Por eso:
CRECIMIENTO ≠ EFICIENCIA.
El sistema debe monitorizar ambos escenarios.
38. MÉTRICAS MAESTRAS
El modelo debería controlar como mínimo:
TOTAL PAYMENT VOLUME
volumen procesado.
NET REVENUE
ingreso propio.
VARIABLE COST PER TRANSACTION
costo variable.
CONTRIBUTION MARGIN
margen.
BREAK-EVEN VOLUME
volumen necesario para equilibrio.
CAC
costo de adquisición.
FRAUD LOSS
pérdidas.
CAPITAL REQUIREMENT
capital necesario.
REINVESTMENT RATE
capacidad de reinversión.
39. CRITERIO DE VALIDACIÓN
La hipótesis Transaction-Funded Scaling sólo debería considerarse parcialmente validada cuando pueda demostrarse:
ECONOMÍA UNITARIA POSITIVA
MARGEN DE CONTRIBUCIÓN SUFICIENTE
COSTOS FIJOS CUBIERTOS
EXCEDENTE OPERATIVO
REINVERSIÓN REAL.
Hasta entonces:
ES UNA HIPÓTESIS ECONÓMICA DE PROYECTO.
40. ESTADO ACTUAL
FASE DE PROYECTO
Modelo económico: conceptual.
Fuentes de ingresos: por definir contractualmente.
Unit economics: por validar.
Break-even: por modelar.
Transaction-Funded Scaling: hipótesis.
Reinvestment Engine: concepto.
Capital Efficiency Model: concepto.
Ingresos operativos reales: no demostrados dentro de este proyecto.
Autofinanciación: no demostrada.
Rentabilidad: no demostrada.
Escalabilidad económica: pendiente de validación.
CONCLUSIÓN
Transaction-Funded Scaling & Financial Model™ transforma una intuición económica en una hipótesis verificable.
La propuesta no consiste en afirmar:
“LAS COMPRAS FINANCIAN AUTOMÁTICAMENTE LA PLATAFORMA”.
El documento matriz establece precisamente que el volumen procesado no debe confundirse con ingresos propios y que la autofinanciación sólo comienza a ser viable cuando el margen de contribución cubre los costos fijos y genera excedente. Markdown pegado
La arquitectura correcta es:
CAPITAL INICIAL
↓
DESARROLLO
↓
MVP
↓
OPERACIONES
↓
INGRESOS PROPIOS
↓
MARGEN
↓
BREAK-EVEN
↓
EXCEDENTE
↓
REINVERSIÓN
↓
EXPANSIÓN
El elemento potencialmente disruptivo no sería eliminar mágicamente la necesidad de capital.
Sería demostrar que:
una infraestructura tecnológica ligera, apoyada inicialmente en proveedores financieros autorizados y progresivamente optimizada mediante inteligencia transaccional, puede reducir la intensidad de capital necesaria para escalar y aumentar gradualmente la proporción de crecimiento financiada por sus propios márgenes.
Esa hipótesis deberá validarse con economía unitaria, pilotos y resultados reales.
El propio documento matriz adopta esta prudencia: la tecnología y las alianzas pueden reducir las barreras de entrada, pero no permiten suponer que la inversión inicial será insignificante ni que las primeras operaciones financiarán automáticamente todas las obligaciones. Markdown pegado
SPF-003 · PAPER CORPORATIVO 06
GLOBAL-TO-LOCAL FINANCIAL NETWORK & REGULATORY ARCHITECTURE™
Arquitectura de proyecto para desplegar un núcleo tecnológico global mediante módulos financieros y regulatorios locales, integrando jurisdicciones, monedas, medios de pago, proveedores autorizados, cumplimiento y liquidación sin fragmentar la infraestructura global.
SPACEARCH PROJECT FILE — SPF-003
PAPER CORPORATIVO 06
GLOBAL-TO-LOCAL FINANCIAL NETWORK & REGULATORY ARCHITECTURE™
Arquitectura de proyecto para integrar un núcleo tecnológico global con módulos financieros, regulatorios y operativos adaptados a cada jurisdicción
SPACEARCH SOLUTIONS INTERNATIONAL LLC
Programa: SpaceArch Global Payment Intelligence Network™
Clasificación: FinTech / Interoperabilidad Financiera / Infraestructura Global / Cumplimiento / Redes de Pago
Estado: FASE DE PROYECTO — ARQUITECTURA CONCEPTUAL Y DISEÑO PRELIMINAR
Condición actual: Modelo propuesto; no constituye actualmente una red financiera internacional operativa ni presupone licencias, autorizaciones o habilitaciones regulatorias obtenidas
Documento: Paper Corporativo 06
Versión: 1.0
Año: 2026
NOTA DE ESTADO DEL PROYECTO
Global-to-Local Financial Network & Regulatory Architecture™ se encuentra en fase de proyecto.
Este paper desarrolla la arquitectura mediante la cual SpaceArch propone estudiar una futura infraestructura internacional que mantenga un núcleo tecnológico común, pero adapte la ejecución financiera a las condiciones regulatorias, monetarias, bancarias y comerciales de cada jurisdicción.
El documento matriz establece esta distinción con claridad: la tecnología puede diseñarse globalmente, mientras la operación financiera requiere adaptaciones jurídicas y comerciales locales. Markdown pegado
Por tanto, la propuesta no presupone que una autorización obtenida en una jurisdicción habilite automáticamente operaciones en otra.
El principio rector es:
GLOBAL CORE + LOCAL COMPLIANCE + AUTHORIZED PARTNERS + INTEROPERABILITY
SINOPSIS EJECUTIVA
Una plataforma global de pagos enfrenta una contradicción estructural.
Los usuarios esperan:
UNA EXPERIENCIA GLOBAL.
Pero los sistemas financieros funcionan dentro de:
JURISDICCIONES LOCALES.
Cada mercado puede poseer diferentes:
monedas;
medios de pago;
bancos;
sistemas de liquidación;
procedimientos de identificación;
reglas de protección al consumidor;
requisitos de prevención de operaciones ilícitas;
licencias y autorizaciones.
El proyecto SpaceArch propone evitar dos extremos.
No construir:
UN SISTEMA COMPLETAMENTE DIFERENTE PARA CADA PAÍS.
Pero tampoco imponer:
UNA ARQUITECTURA GLOBAL QUE IGNORE LAS DIFERENCIAS LOCALES.
La solución conceptual es:
NÚCLEO GLOBAL
↓
MÓDULOS LOCALES
↓
PROVEEDORES AUTORIZADOS
↓
INTEROPERABILIDAD
↓
RED INTERNACIONAL
1. EL PROBLEMA DE LA FRAGMENTACIÓN
Una expansión internacional convencional puede producir:
PAÍS A → SISTEMA A
PAÍS B → SISTEMA B
PAÍS C → SISTEMA C
A medida que aumenta el número de mercados, también puede aumentar:
duplicación tecnológica;
costos;
mantenimiento;
complejidad;
inconsistencias.
SpaceArch propone investigar si una parte significativa de esta complejidad puede abstraerse mediante una arquitectura común.
2. HIPÓTESIS CENTRAL
Una infraestructura financiera internacional puede mantener un núcleo tecnológico común y, simultáneamente, adaptarse a las diferencias regulatorias, monetarias y operativas de cada mercado mediante módulos locales desacoplados.
Si esta hipótesis funciona:
GLOBALIZACIÓN
no exigiría:
UNIFORMIDAD.
La red podría ser global precisamente porque es capaz de absorber diferencias locales.
3. GLOBAL PAYMENT CORE™
El núcleo definido en el Paper 01 concentraría las capacidades reutilizables.
Potencialmente:
identidad;
seguridad;
orquestación;
registro;
conciliación;
observabilidad;
analítica.
El documento matriz propone precisamente un núcleo transaccional global complementado mediante módulos locales. Markdown pegado
4. LOCAL FINANCIAL MODULE™
Cada jurisdicción incorporaría un:
LOCAL FINANCIAL MODULE™
que describiría:
MONEDA
MEDIOS DE PAGO
PROVEEDORES
BANCOS
LIQUIDACIÓN
RESTRICCIONES
REQUISITOS REGULATORIOS
El módulo actúa como interfaz entre:
ARQUITECTURA GLOBAL
y
REALIDAD FINANCIERA LOCAL.
5. LOCAL REGULATORY MODULE™
La regulación necesita su propia representación.
El:
LOCAL REGULATORY MODULE™
podría organizar los requisitos aplicables a una determinada función y jurisdicción.
Por ejemplo:
identificación de clientes;
prevención del lavado de activos;
protección de fondos;
protección del consumidor;
privacidad;
conservación de registros;
reportes;
autorizaciones.
El documento matriz señala expresamente que los proveedores internacionales pueden estar sujetos a este tipo de obligaciones y que éstas varían significativamente entre jurisdicciones. Markdown pegado
6. REGULATION-AS-CONSTRAINT™
La regulación no debería tratarse únicamente como documentación externa al software.
Cuando resulte posible, determinadas restricciones pueden traducirse en:
REGLAS OPERATIVAS DEL SISTEMA.
Conceptualmente:
TRANSACCIÓN
↓
JURISDICCIÓN
↓
REGLAS APLICABLES
↓
RUTAS PERMITIDAS
↓
PROCESAMIENTO.
Así, el cumplimiento comienza a formar parte de la arquitectura.
7. COMPLIANCE RULE ENGINE™
Como componente futuro proponemos:
COMPLIANCE RULE ENGINE™
Su función no sería interpretar autónomamente el derecho ni sustituir asesoramiento jurídico.
Su función sería ejecutar reglas previamente:
DEFINIDAS
REVISADAS
AUTORIZADAS
VERSIONADAS.
La interpretación normativa continúa siendo una responsabilidad humana y profesional.
8. REGULATORY KNOWLEDGE BASE™
Las reglas cambian.
Por tanto, la plataforma necesitaría conocer:
qué regla existe;
dónde aplica;
desde cuándo;
qué versión está vigente;
qué componente afecta.
Esto puede estructurarse mediante:
REGULATORY KNOWLEDGE BASE™
con trazabilidad y versionado.
9. REGULATORY VERSIONING™
Un cambio normativo no debería sobrescribir silenciosamente el pasado.
Conceptualmente:
REGLA v1
vigente hasta fecha X.
REGLA v2
vigente desde fecha Y.
Así puede reconstruirse:
QUÉ REGLAS APLICABAN CUANDO SE PROCESÓ UNA OPERACIÓN.
Esto puede resultar importante para auditoría y análisis posterior.
10. REGULATORY CHANGE DETECTOR™
En una fase futura, agentes de IA podrían asistir en:
monitorización documental;
detección de cambios;
comparación de versiones;
clasificación de impacto;
generación de alertas.
Pero:
DETECTAR UN CAMBIO NO SIGNIFICA INTERPRETARLO CORRECTAMENTE.
La decisión final sobre su significado y aplicación deberá pasar por revisión especializada.
11. HUMAN REGULATORY GATE™
Proponemos por tanto:
HUMAN REGULATORY GATE™
La secuencia sería:
CAMBIO DETECTADO
↓
ANÁLISIS
↓
REVISIÓN JURÍDICA
↓
REGLA FORMALIZADA
↓
PRUEBAS
↓
AUTORIZACIÓN
↓
DESPLIEGUE
Esto impide que una interpretación automática modifique directamente el procesamiento financiero.
12. PROVEEDORES AUTORIZADOS
Una de las decisiones más importantes del proyecto es distinguir entre:
CONSTRUIR TECNOLOGÍA
y
ASUMIR FUNCIONES FINANCIERAS REGULADAS.
Durante las primeras fases, SpaceArch podría estudiar integraciones con entidades autorizadas para funciones como:
procesamiento;
custodia;
conversión;
liquidación;
otras actividades reguladas.
El documento base plantea este enfoque como posible mecanismo para reducir las necesidades iniciales de capital. Markdown pegado
13. PARTNER ABSTRACTION LAYER™
Para evitar que el sistema dependa estructuralmente de una única entidad, proponemos:
PARTNER ABSTRACTION LAYER™
Conceptualmente:
SPACEARCH CORE
↓
INTERFAZ NORMALIZADA
↓
PROVEEDOR A / B / C
Esto permitiría sustituir o añadir proveedores sin reconstruir toda la plataforma.
14. INTEROPERABILIDAD
La interoperabilidad es uno de los pilares del proyecto.
No significa que todos los sistemas sean idénticos.
Significa que puedan:
INTERCAMBIAR INFORMACIÓN
y
EJECUTAR OPERACIONES COMPATIBLES.
El documento matriz define precisamente la interoperabilidad en estos términos. Markdown pegado
15. MEDIOS DE PAGO
La arquitectura podría estudiar integración progresiva con:
tarjetas;
transferencias bancarias;
sistemas de pago inmediato;
billeteras electrónicas;
otros instrumentos autorizados.
La disponibilidad concreta dependerá de cada mercado.
16. NORMALIZACIÓN INTERNA
Cada proveedor puede representar:
estados;
errores;
monedas;
transacciones;
confirmaciones
de manera diferente.
SpaceArch podría crear una representación interna común.
PROVEEDOR A
↓
NORMALIZACIÓN
PROVEEDOR B
↓
NORMALIZACIÓN
PROVEEDOR C
↓
NORMALIZACIÓN
↓
COMMON PAYMENT MODEL™
Esto reduciría complejidad para las capas superiores.
17. PAYMENT ADAPTER™
Cada proveedor podría conectarse mediante un:
PAYMENT ADAPTER™
encargado de traducir entre:
MODELO SPACEARCH
y
MODELO DEL PROVEEDOR.
La expansión se convierte entonces, parcialmente, en incorporación de nuevos adaptadores.
18. LIQUIDACIÓN
La interoperabilidad técnica no resuelve automáticamente la liquidación.
Una operación internacional puede requerir:
bancos;
redes;
monedas;
horarios;
reservas;
procedimientos institucionales.
Por eso el documento matriz advierte que la interoperabilidad depende también de acuerdos institucionales y acceso compatible a sistemas financieros. Markdown pegado
19. SETTLEMENT ORCHESTRATION™
Como arquitectura futura puede existir una capa destinada a conocer:
quién liquida;
en qué moneda;
cuándo;
bajo qué condiciones;
con qué costo.
Esto permitiría que el routing tenga en cuenta no sólo procesamiento sino también liquidación.
20. MULTIMONEDA
El sistema global deberá poder representar múltiples monedas sin confundir:
MONEDA DE PRECIO
MONEDA DE PAGO
MONEDA DE CONVERSIÓN
MONEDA DE LIQUIDACIÓN.
Separar estos conceptos resulta esencial para transparencia y cálculo correcto de costos.
21. FX ROUTING™
Cuando existan alternativas autorizadas, la conversión monetaria también puede convertirse en un problema de routing.
Pero:
MENOR TIPO DE CAMBIO APARENTE
no necesariamente equivale a:
MENOR COSTO FINAL.
Deben considerarse spreads, comisiones, tiempos y condiciones.
22. DATA RESIDENCY & PRIVACY LAYER™
Una arquitectura global también deberá gestionar restricciones sobre datos.
No toda información debería trasladarse indiscriminadamente hacia un repositorio central.
La arquitectura deberá contemplar, según corresponda:
minimización;
residencia;
retención;
permisos;
protección;
finalidad.
23. GLOBAL INTELLIGENCE WITHOUT GLOBAL DATA CENTRALIZATION™
Esto permite formular un principio arquitectónico importante:
APRENDIZAJE GLOBAL NO EXIGE NECESARIAMENTE CENTRALIZACIÓN TOTAL DE DATOS.
Puede estudiarse la transferencia de:
métricas;
patrones;
modelos;
conocimiento operacional
sin trasladar indiscriminadamente todos los datos transaccionales originales.
24. LOCAL KNOWLEDGE
Cada mercado genera conocimiento propio.
Por ejemplo:
métodos preferidos;
tasas de aprobación;
riesgos;
costos;
liquidación;
comportamientos operativos.
El documento matriz plantea precisamente utilizar esta información local para perfeccionar progresivamente el sistema. Markdown pegado
25. LOCAL-TO-GLOBAL KNOWLEDGE PIPELINE™
La secuencia propuesta es:
OPERACIÓN LOCAL
↓
DATOS PERMITIDOS
↓
ANÁLISIS
↓
CONOCIMIENTO LOCAL
↓
VALIDACIÓN
↓
PATRÓN POTENCIALMENTE TRANSFERIBLE
↓
PRUEBA EN OTRO MERCADO
↓
CONOCIMIENTO GLOBAL.
No se globaliza automáticamente una regla.
Se globaliza una hipótesis validable.
26. GLOBAL PAYMENT KNOWLEDGE GRAPH™
Como evolución futura, SpaceArch podría construir un:
GLOBAL PAYMENT KNOWLEDGE GRAPH™
que relacione:
países;
monedas;
proveedores;
medios;
reglas;
costos;
riesgos;
incidentes;
rutas;
resultados.
No sería una base de datos de fondos.
Sería una representación estructurada del conocimiento operativo de la red.
27. INTELIGENCIA REGULATORIA + INTELIGENCIA TRANSACCIONAL
Aquí se integran dos sistemas:
TRANSACTION INTELLIGENCE
determina qué sería técnicamente conveniente.
REGULATORY INTELLIGENCE
determina qué alternativas están permitidas según las reglas formalizadas.
Por tanto:
OPTIMIZAR ÚNICAMENTE DENTRO DEL ESPACIO DE OPERACIONES AUTORIZADAS.
28. ROUTING CONSCIENTE DE JURISDICCIÓN
El Router del Paper 04 no puede seleccionar simplemente la ruta con mejor puntuación económica.
Primero debe determinar:
¿ES LEGALMENTE ELEGIBLE?
Sólo entonces:
¿ES ECONÓMICAMENTE CONVENIENTE?
Conceptualmente:
COMPLIANCE FILTER
↓
SECURITY FILTER
↓
ECONOMIC OPTIMIZATION
↓
ROUTING.
29. EXPANSIÓN MODULAR
La arquitectura permitiría plantear la expansión como incorporación progresiva de módulos.
CORE
MERCADO A
MERCADO B
MERCADO C
En lugar de:
PLATAFORMA A + PLATAFORMA B + PLATAFORMA C.
Ésta es una diferencia estructural importante.
30. COUNTRY READINESS FRAMEWORK™
Antes de incorporar una jurisdicción, SpaceArch podría aplicar un:
COUNTRY READINESS FRAMEWORK™
evaluando:
marco regulatorio;
partners disponibles;
medios de pago;
volumen potencial;
costos;
integración;
riesgos;
infraestructura;
viabilidad económica.
31. COUNTRY LAUNCH GATE™
Una jurisdicción sólo debería pasar a piloto cuando se encuentren resueltas las condiciones críticas.
LEGAL
¿puede operar el modelo?
TECH
¿están listas las integraciones?
SECURITY
¿superó pruebas?
FINANCE
¿es viable la economía?
OPERATIONS
¿puede soportarse?
PARTNERS
¿están disponibles?
32. MODELO DE EXPANSIÓN
El proyecto podría avanzar:
FASE I
un mercado.
FASE II
segundo mercado con arquitectura diferente.
FASE III
primer pago transfronterizo controlado.
FASE IV
varios proveedores por mercado.
FASE V
routing adaptativo.
FASE VI
red internacional modular.
La progresión permitiría validar arquitectura antes de escalar.
33. MVP REGULATORIO
El primer MVP puede ser documental y computacional.
Seleccionar:
2 JURISDICCIONES
2 MONEDAS
3 PROVEEDORES SIMULADOS
2 MODELOS DE LIQUIDACIÓN
y construir:
reglas;
adaptadores;
restricciones;
rutas;
versiones regulatorias.
Sin necesidad inicial de mover fondos reales.
34. EXPERIMENTO FUNDACIONAL
El experimento debería comprobar:
¿Puede una misma arquitectura tecnológica procesar correctamente escenarios de dos mercados distintos cambiando principalmente los módulos locales y no reconstruyendo todo el núcleo?
Si la respuesta es negativa, la hipótesis modular deberá revisarse.
35. MÉTRICAS
INTEGRATION TIME
Tiempo necesario para añadir un proveedor.
MARKET ONBOARDING TIME
Tiempo para modelar un nuevo mercado.
CORE REUSE RATE™
Porcentaje de infraestructura reutilizada entre jurisdicciones.
LOCAL CUSTOMIZATION RATE™
Porcentaje específico de cada mercado.
COMPLIANCE ERROR RATE
Errores asociados a reglas.
ROUTING ELIGIBILITY ACCURACY
Precisión al excluir rutas no permitidas.
REGULATORY UPDATE TIME
Tiempo entre cambio validado y actualización operativa.
36. CORE REUSE RATE™
Esta métrica puede convertirse en una de las más importantes.
Si cada nuevo país obliga a reconstruir:
90 % DEL SISTEMA,
la arquitectura global habrá fallado.
Si puede reutilizarse una proporción elevada del núcleo y modificar principalmente:
ADAPTADORES + REGLAS + INTEGRACIONES,
la hipótesis modular comenzará a obtener evidencia.
37. RIESGO REGULATORIO
El mayor riesgo de una arquitectura global sería suponer que la tecnología puede eliminar las fronteras jurídicas.
No puede.
El proyecto debe asumir:
LA TECNOLOGÍA PUEDE ABSTRAER COMPLEJIDAD, PERO NO ELIMINAR LA JURISDICCIÓN.
La expansión internacional requiere analizar cada mercado.
38. RIESGO DE CENTRALIZACIÓN
Un núcleo global también puede crear:
UN PUNTO SISTÉMICO DE FALLO.
Por eso debe combinarse con los principios del Paper 03:
segmentación;
redundancia;
aislamiento;
Circuit Breakers;
Security Containment Zones.
Global no debe significar monolítico.
39. ARQUITECTURA FEDERADA
La evolución más interesante podría ser:
GLOBAL CORE + FEDERATED LOCAL NODES™
Cada nodo local:
cumple reglas;
integra proveedores;
procesa información autorizada;
genera conocimiento.
Mientras el núcleo:
coordina;
normaliza;
orquesta;
aprende.
Esto permitiría combinar:
COHERENCIA GLOBAL
con
AUTONOMÍA OPERATIVA LOCAL.
40. EL EFECTO RED
Cada nueva integración puede producir dos tipos de crecimiento.
EFECTO COMERCIAL
Más:
usuarios;
comercios;
volumen.
EFECTO COGNITIVO
Más:
datos operativos;
conocimiento;
patrones;
experiencia;
capacidad de optimización.
El documento matriz plantea precisamente que una nueva integración puede aportar conocimiento reutilizable sobre procesos, riesgos, costos, comportamiento y liquidación. Markdown pegado
41. NETWORK LEARNING EFFECT™
Podemos denominar esta hipótesis:
NETWORK LEARNING EFFECT™
Su formulación es:
El valor potencial de la red podría crecer no sólo con el número de participantes, sino con la cantidad de conocimiento operacional validado que las integraciones aportan al conjunto.
Debe probarse.
Más datos no implican automáticamente más inteligencia.
El documento matriz también advierte que la acumulación de información sólo genera valor si existen procedimientos para evaluarla y transferir mejoras entre mercados. Markdown pegado
42. CONVERGENCIA DE LOS SEIS PAPERS
Con este documento queda estructurada la arquitectura conceptual completa de SPF-003:
PAPER 01 — GLOBAL PAYMENT ARCHITECTURE™
Define la infraestructura.
PAPER 02 — TRANSACTION COST INTELLIGENCE ENGINE™
Determina el costo económico real.
PAPER 03 — FINANCIAL SECURITY & TRUST ARCHITECTURE™
Protege y controla el riesgo.
PAPER 04 — AI PAYMENT ROUTING & ADAPTIVE OPTIMIZATION™
Selecciona y aprende.
PAPER 05 — TRANSACTION-FUNDED SCALING & FINANCIAL MODEL™
Modela sostenibilidad y crecimiento.
PAPER 06 — GLOBAL-TO-LOCAL FINANCIAL NETWORK & REGULATORY ARCHITECTURE™
Permite adaptar y expandir la red.
Los seis forman una arquitectura única:
GLOBAL CORE
↓
LOCAL REGULATION
↓
AUTHORIZED PROVIDERS
↓
SECURITY
↓
COST INTELLIGENCE
↓
ADAPTIVE ROUTING
↓
TRANSACTION
↓
SETTLEMENT
↓
LEARNING
↓
ECONOMIC REINVESTMENT
↓
NETWORK EXPANSION
43. ESTADO ACTUAL
FASE DE PROYECTO
Global Core: arquitectura conceptual.
Local Financial Modules: propuestos.
Local Regulatory Modules: propuestos.
Compliance Rule Engine: concepto.
Regulatory Knowledge Base: concepto.
Payment Adapters: por desarrollar.
Global Payment Knowledge Graph: concepto.
Country Readiness Framework: por desarrollar.
Partners financieros: por identificar/negociar según mercado.
Autorizaciones: no asumidas.
Operación internacional: no desplegada.
Interoperabilidad global: hipótesis a validar.
CONCLUSIÓN
Global-to-Local Financial Network & Regulatory Architecture™ resuelve conceptualmente una de las contradicciones centrales del proyecto:
¿CÓMO CONSTRUIR UNA RED GLOBAL CUANDO EL DINERO CONTINÚA OPERANDO BAJO REGLAS LOCALES?
La respuesta propuesta es:
GLOBALIZAR LA ARQUITECTURA
sin
GLOBALIZAR ARTIFICIALMENTE LA REGULACIÓN.
El modelo sería:
GLOBAL CORE
↓
LOCAL FINANCIAL MODULE
↓
LOCAL REGULATORY MODULE
↓
AUTHORIZED PARTNERS
↓
PAYMENT ADAPTERS
↓
LOCAL EXECUTION
↓
VALIDATED LEARNING
↓
GLOBAL KNOWLEDGE
La arquitectura mantiene así una distinción fundamental del documento matriz: el núcleo tecnológico puede ser global, pero la operación financiera requiere adaptación jurídica y comercial a cada mercado. Markdown pegado
Y conduce a una tesis estratégica más amplia:
SpaceArch no necesita demostrar inicialmente que puede reemplazar al sistema financiero internacional. Necesita demostrar que puede construir una capa tecnológica capaz de integrar partes del sistema existente de manera progresivamente más segura, interoperable, eficiente, inteligente y económicamente sostenible.
Ese objetivo es considerablemente más verificable.
Y, sobre todo, corresponde exactamente al estado actual:
FASE DE PROYECTO.
Los seis papers dejan así preparado el siguiente documento integrador:
SPF-003 · MASTER WHITE PAPER
SPACEARCH GLOBAL PAYMENT INTELLIGENCE NETWORK™
De la fragmentación de los pagos digitales a una arquitectura financiera global, modular, segura, interoperable y progresivamente adaptativa.
SPACEARCH PROJECT FILE — SPF-003
MASTER WHITE PAPER
SPACEARCH GLOBAL PAYMENT INTELLIGENCE NETWORK™
De la fragmentación de los pagos digitales a una infraestructura financiera global, modular, interoperable, segura y progresivamente adaptativa
SPACEARCH SOLUTIONS INTERNATIONAL LLC
Programa: SpaceArch Global Payment Intelligence Network™
Área: FinTech · Infraestructura de Pagos · Inteligencia Artificial · Interoperabilidad Financiera
Documento: Master White Paper
Código: SPF-003
Versión: 1.0
Año: 2026
Estado: FASE DE PROYECTO — ARQUITECTURA CONCEPTUAL, ECONÓMICA Y OPERATIVA EN DESARROLLO
DECLARACIÓN DE ESTADO DEL PROYECTO
SpaceArch Global Payment Intelligence Network™ se encuentra actualmente en fase de proyecto.
El presente Master White Paper integra una arquitectura conceptual desarrollada para investigar la viabilidad de una futura infraestructura internacional de pagos basada en seguridad por diseño, inteligencia transaccional, interoperabilidad, múltiples medios y monedas, orquestación dinámica y adaptación regulatoria local.
Los sistemas, motores, indicadores y mecanismos definidos en este documento constituyen, según el caso:
arquitecturas propuestas;
hipótesis tecnológicas;
modelos económicos;
componentes por desarrollar;
protocolos de experimentación;
objetivos de validación.
SpaceArch no afirma en esta etapa disponer de una red internacional de pagos operativa, licencias financieras globales, superioridad de costos demostrada, reducción de fraude validada ni autofinanciación transaccional comprobada.
El objetivo de SPF-003 es transformar una visión estratégica en un programa tecnológico verificable y progresivamente desarrollable.
RESUMEN EJECUTIVO
El mercado global de pagos digitales suele analizarse mediante número de usuarios, comercios, instituciones asociadas, cobertura geográfica y volumen procesado.
SpaceArch propone comenzar desde otra pregunta:
¿CUÁN EFICIENTE ES REALMENTE LA ARQUITECTURA QUE HACE POSIBLE CADA TRANSACCIÓN?
El documento matriz sostiene que escala comercial y eficiencia tecnológica no son necesariamente equivalentes y plantea como hipótesis competitiva combinar seguridad, bajos costos, interoperabilidad internacional y optimización continua. Markdown pegado
Una operación aparentemente simple puede contener múltiples capas de intermediación, procesamiento, conversión monetaria, riesgo, fraude, infraestructura, cumplimiento, financiación y liquidación. Markdown pegado
SPF-003 propone estudiar si parte de estas fricciones puede reducirse mediante una nueva capa tecnológica de inteligencia y orquestación.
La arquitectura maestra puede sintetizarse:
GLOBAL CORE
↓
LOCAL FINANCIAL & REGULATORY MODULES
↓
AUTHORIZED PROVIDERS
↓
SECURITY & TRUST
↓
TRANSACTION COST INTELLIGENCE
↓
ADAPTIVE PAYMENT ROUTING
↓
EXECUTION & SETTLEMENT
↓
RECONCILIATION
↓
OPERATIONAL LEARNING
↓
OPTIMIZATION
↓
ECONOMIC REINVESTMENT
↓
NETWORK EXPANSION
El objetivo inicial no es reemplazar bancos, redes, adquirentes, procesadores y sistemas de liquidación.
La primera hipótesis es considerablemente más concreta:
Construir una capa tecnológica capaz de conectarlos, compararlos, orquestarlos y aprender de sus resultados para determinar si es posible mejorar progresivamente el costo económico total, la confiabilidad y la experiencia transaccional.
1. EL PROBLEMA ESTRUCTURAL
Los pagos digitales funcionan sobre una infraestructura extraordinariamente compleja que el usuario normalmente no observa.
Detrás de una compra pueden intervenir:
comercio;
adquirente;
procesador;
red;
emisor;
proveedores tecnológicos;
sistemas antifraude;
servicios de cambio;
sistemas de liquidación.
Cada capa puede introducir:
COSTO + LATENCIA + RIESGO + COMPLEJIDAD.
Por eso la comisión visible no representa necesariamente el costo económico total.
2. LA HIPÓTESIS SPACEARCH
SPF-003 formula una hipótesis general:
Una infraestructura diseñada globalmente desde su origen, pero ejecutada mediante módulos locales y proveedores autorizados, podría reducir determinadas fricciones mediante interoperabilidad, seguridad integrada, inteligencia de costos, selección adaptativa de rutas y aprendizaje operacional.
Esta hipótesis contiene varias subhipótesis.
No deben aceptarse como verdaderas por definición.
Deben probarse.
3. LOS SEIS SISTEMAS DE SPF-003
El proyecto se organiza en seis arquitecturas complementarias:
01 — GLOBAL PAYMENT ARCHITECTURE™
Infraestructura matriz.
02 — TRANSACTION COST INTELLIGENCE ENGINE™
Inteligencia económica de cada operación.
03 — FINANCIAL SECURITY & TRUST ARCHITECTURE™
Seguridad y gestión del riesgo.
04 — AI PAYMENT ROUTING & ADAPTIVE OPTIMIZATION™
Orquestación y aprendizaje.
05 — TRANSACTION-FUNDED SCALING & FINANCIAL MODEL™
Economía y escalamiento.
06 — GLOBAL-TO-LOCAL FINANCIAL NETWORK & REGULATORY ARCHITECTURE™
Adaptación internacional.
No constituyen seis proyectos independientes.
Son seis capas de:
UNA MISMA MÁQUINA TRANSACCIONAL.
4. GLOBAL PAYMENT ARCHITECTURE™
El primer componente establece el principio:
GLOBAL CORE + LOCAL MODULES.
En lugar de desarrollar una plataforma tecnológica completamente independiente para cada mercado, SpaceArch propone investigar un núcleo común al que puedan conectarse módulos específicos de:
monedas;
medios de pago;
proveedores;
bancos;
liquidación;
regulación.
Este enfoque deriva directamente de la arquitectura planteada en el documento matriz. Markdown pegado
5. GLOBAL PAYMENT CORE™
El núcleo global podría concentrar capacidades reutilizables:
identidad;
seguridad;
orquestación;
registro;
conciliación;
observabilidad;
analítica;
interfaces normalizadas.
Su finalidad es desacoplar parcialmente la inteligencia central de la infraestructura específica de cada proveedor.
6. LOCAL FINANCIAL MODULE™
Cada jurisdicción tendría una representación local de:
moneda;
medios disponibles;
proveedores;
sistemas bancarios;
liquidación;
restricciones;
reglas aplicables.
Así:
GLOBAL NO SIGNIFICA UNIFORME.
La arquitectura puede ser común mientras la ejecución permanece local.
7. PAYMENT ADAPTERS™
Los diferentes proveedores pueden conectarse mediante adaptadores.
Conceptualmente:
PROVEEDOR A
↘
PROVEEDOR B
→ COMMON PAYMENT MODEL™
PROVEEDOR C
↗
La normalización reduce la necesidad de que todas las capas superiores comprendan las particularidades técnicas de cada proveedor.
8. INTEROPERABILIDAD
La interoperabilidad no implica sustituir todas las infraestructuras existentes.
Significa permitir que sistemas distintos intercambien información y ejecuten operaciones compatibles.
El documento matriz señala que la interoperabilidad internacional también requiere acuerdos institucionales, estándares, interfaces y compatibilidad de liquidación y regulación; no es únicamente un problema de software. Markdown pegado
Éste es un límite fundamental del proyecto.
9. TRANSACTION COST INTELLIGENCE ENGINE™
El segundo sistema intenta responder:
¿CUÁNTO CUESTA REALMENTE ESTA TRANSACCIÓN?
No sólo:
¿CUÁL ES LA COMISIÓN?
El costo puede incluir:
procesamiento;
intermediación;
conversión monetaria;
fraude;
contracargos;
infraestructura;
cumplimiento;
financiación;
liquidación.
Estas categorías se encuentran identificadas en el documento matriz. Markdown pegado
10. TOTAL TRANSACTION COST™
El proyecto propone tratar cada operación como una estructura económica multidimensional.
PROCESAMIENTO
INTERMEDIACIÓN
CAMBIO
RIESGO
INFRAESTRUCTURA
CUMPLIMIENTO
LIQUIDACIÓN
↓
TOTAL TRANSACTION COST™
Esto permitiría comparar rutas mediante una visión más completa que una tarifa nominal.
11. ECONOMÍA DE LOS RECHAZOS
Una ruta barata puede generar una elevada tasa de operaciones rechazadas.
Por tanto, la eficiencia debe considerar:
COSTO DE LA RUTA
y
PROBABILIDAD DE COMPLETAR LA OPERACIÓN.
La decisión óptima puede no coincidir con la comisión más baja.
12. FINANCIAL SECURITY & TRUST ARCHITECTURE™
El tercer sistema introduce una regla no negociable:
LA OPTIMIZACIÓN ECONÓMICA NO PUEDE SACRIFICAR SEGURIDAD.
La arquitectura matriz contempla:
cifrado;
tokenización;
autenticación adaptativa;
detección de anomalías;
segregación de funciones;
resiliencia operacional. Markdown pegado
13. SEGURIDAD VERIFICABLE
SPF-003 descarta conceptualmente la promesa:
“SISTEMA IMPOSIBLE DE HACKEAR”.
El criterio correcto es:
SEGURIDAD VERIFICABLE + GESTIÓN CONTINUA DEL RIESGO.
El documento base establece expresamente que ningún sistema conectado puede prometer invulnerabilidad absoluta. Markdown pegado
14. DEFENSA EN PROFUNDIDAD
La futura arquitectura se estructura mediante capas:
IDENTIDAD
↓
AUTENTICACIÓN
↓
AUTORIZACIÓN
↓
ANÁLISIS DE RIESGO
↓
EJECUCIÓN
↓
REGISTRO
↓
AUDITORÍA
↓
RECUPERACIÓN.
Ninguna barrera aislada debería constituir toda la seguridad.
15. TRANSACTION RISK SCORE™
Una futura capa de riesgo podría sintetizar señales para clasificar operaciones y determinar controles proporcionales.
No sería una garantía de fraude/no fraude.
Sería un mecanismo de decisión sujeto a:
falsos positivos;
falsos negativos;
monitorización;
recalibración.
16. SEGREGACIÓN DE FUNCIONES
Un único agente o proceso no debería poder simultáneamente:
PROPONER + AUTORIZAR + EJECUTAR + OCULTAR.
La arquitectura puede distribuir funciones entre:
motores;
agentes;
reglas;
sistemas autorizados;
auditoría humana.
Este principio está incorporado en la arquitectura de seguridad original. Markdown pegado
17. RESILIENCIA
Un sistema financiero debe diseñarse suponiendo que algún componente eventualmente fallará.
Por ello SPF-003 incorpora conceptualmente:
redundancia;
aislamiento;
recuperación;
prevención de duplicaciones;
Circuit Breakers;
Security Containment Zones™.
La pregunta no es únicamente:
¿CÓMO EVITAMOS FALLAS?
También:
¿CÓMO EVITAMOS QUE UNA FALLA LOCAL SE CONVIERTA EN UNA FALLA SISTÉMICA?
18. AI PAYMENT ROUTING™
El cuarto sistema introduce la capa de decisión.
Cuando existen varias rutas válidas:
¿CUÁL ELEGIR?
El documento matriz identifica la selección inteligente de rutas como una aplicación potencial de la IA, comparando variables como costos, aprobación, disponibilidad y liquidación. Markdown pegado
19. PAYMENT ROUTE GRAPH™
Cada transacción puede representarse como un conjunto de caminos posibles:
ORIGEN
↓
PROVEEDOR
↓
RED
↓
CONVERSIÓN
↓
LIQUIDACIÓN
↓
DESTINO.
Cada ruta posee atributos.
El sistema compara únicamente aquellas que sean:
TÉCNICAMENTE DISPONIBLES
REGULATORIAMENTE ELEGIBLES
ACEPTABLES EN SEGURIDAD.
20. OPTIMIZACIÓN MULTIOBJETIVO
La decisión no busca simplemente:
MINIMIZAR COSTO.
Busca equilibrar:
COSTO × SEGURIDAD × APROBACIÓN × VELOCIDAD × LIQUIDACIÓN × DISPONIBILIDAD.
Esto convierte el routing en un problema adaptativo y contextual.
21. IA COMO MEDIO, NO COMO FIN
SPF-003 no presupone que un modelo de IA deba controlar todas las decisiones.
La secuencia experimental correcta sería comparar:
A — RUTA FIJA
B — REGLAS
C — MODELO ESTADÍSTICO
D — IA ADAPTATIVA
Si D no supera consistentemente alternativas más simples, la complejidad adicional no estaría justificada.
22. ADAPTIVE ROUTING LOOP™
El ciclo propuesto es:
OBSERVAR
↓
PREDECIR
↓
SELECCIONAR
↓
EJECUTAR
↓
MEDIR
↓
COMPARAR
↓
APRENDER
↓
VALIDAR
↓
ADAPTAR.
23. LA REGLA DE AUTOCORRECCIÓN
Existe un límite crítico.
APRENDER NO SIGNIFICA MODIFICAR AUTOMÁTICAMENTE EL SISTEMA PRODUCTIVO.
El documento matriz establece que las modificaciones que afecten seguridad, contabilidad o movimiento de fondos deben superar pruebas y autorizaciones antes de desplegarse. Markdown pegado
Por tanto:
DESCUBRIMIENTO
↓
SIMULACIÓN
↓
PRUEBA
↓
VALIDACIÓN
↓
AUTORIZACIÓN
↓
DESPLIEGUE.
24. LOCAL LEARNING
Cada mercado puede enseñar algo distinto sobre:
fraude;
costos;
rechazos;
liquidación;
preferencias;
proveedores.
Esto crea conocimiento operacional.
25. GLOBAL LEARNING
La hipótesis más profunda del proyecto es que ese conocimiento puede, cuando corresponda, reutilizarse.
Pero:
APRENDIZAJE LOCAL ≠ REGLA GLOBAL.
La secuencia debe ser:
DESCUBRIR LOCALMENTE
↓
VALIDAR
↓
FORMULAR HIPÓTESIS TRANSFERIBLE
↓
PROBAR EN OTRO MERCADO
↓
GENERALIZAR SI CORRESPONDE.
26. NETWORK LEARNING EFFECT™
Esto permite formular una hipótesis estratégica:
El valor potencial de una red de pagos podría crecer no sólo por el aumento de participantes y transacciones, sino por la acumulación de conocimiento operacional validado.
El documento matriz señala que cada nueva integración puede generar conocimiento reutilizable sobre procesos, riesgos, costos y liquidación, pero también advierte que acumular datos no genera por sí mismo ventaja competitiva. Markdown pegado
27. TRANSACTION-FUNDED SCALING™
El quinto sistema aborda la economía.
La hipótesis es:
OPERACIONES
↓
INGRESOS PROPIOS
↓
MARGEN
↓
COBERTURA DE COSTOS
↓
EXCEDENTE
↓
REINVERSIÓN
↓
EXPANSIÓN.
No implica autofinanciación inmediata.
28. TRES NECESIDADES DE CAPITAL
El documento matriz distingue:
CAPITAL DE DESARROLLO
para construir.
CAPITAL OPERATIVO
para operar y adquirir mercado.
CAPITAL FINANCIERO
para reservas, liquidez y determinadas obligaciones. Markdown pegado
Esta separación es esencial para evitar una interpretación simplista de la autofinanciación.
29. TPV NO ES INGRESO
Una de las reglas económicas centrales del proyecto es:
VOLUMEN PROCESADO ≠ INGRESOS DE SPACEARCH.
La mayor parte del dinero de una compra pertenece al comercio u otros participantes.
El documento matriz lo establece expresamente. Markdown pegado
30. ECONOMÍA UNITARIA
Antes de pensar en escala global debe demostrarse:
QUE UNA TRANSACCIÓN ADICIONAL PUEDE GENERAR VALOR ECONÓMICO NETO.
Las variables fundamentales incluyen:
ingreso propio;
costo variable;
fraude;
infraestructura;
soporte;
margen.
31. BREAK-EVEN
La autofinanciación parcial comienza a ser plausible cuando:
MARGEN DE CONTRIBUCIÓN TOTAL
≥
COSTOS FIJOS
y existe además un excedente real que puede reinvertirse.
Éste es precisamente el criterio establecido por el documento matriz. Markdown pegado
32. TRANSACTION-FUNDED SCALING LOOP™
Si las hipótesis se validan:
MÁS VOLUMEN
↓
MÁS INGRESOS
↓
MÁS MARGEN
↓
MÁS REINVERSIÓN
↓
MÁS INTEGRACIONES
↓
MÁS VOLUMEN.
Pero también existe un ciclo inverso:
MÁS VOLUMEN → MÁS FRAUDE/COSTOS → MENOR MARGEN → MAYOR CAPITAL.
Por ello el crecimiento debe medirse, no suponerse.
33. GLOBAL-TO-LOCAL REGULATORY ARCHITECTURE™
El sexto sistema resuelve el problema jurídico-operativo.
Una red global no opera bajo una regulación global única.
Cada jurisdicción puede imponer diferentes requisitos relacionados con:
identificación;
prevención de lavado;
protección de fondos;
protección del consumidor;
privacidad;
licencias;
reportes.
El documento matriz advierte expresamente esta diversidad. Markdown pegado
34. LOCAL REGULATORY MODULE™
Cada mercado puede disponer de un módulo que represente:
reglas;
restricciones;
versiones;
proveedores habilitados;
operaciones permitidas.
El objetivo es convertir parte del cumplimiento en restricciones explícitas del sistema.
35. COMPLIANCE RULE ENGINE™
Un futuro motor podría ejecutar reglas previamente:
DEFINIDAS → REVISADAS → APROBADAS → VERSIONADAS.
La IA puede ayudar a detectar cambios regulatorios.
Pero:
NO DEBE SUSTITUIR LA INTERPRETACIÓN JURÍDICA PROFESIONAL.
36. REGULATORY GATE
La secuencia propuesta:
CAMBIO NORMATIVO
↓
DETECCIÓN
↓
ANÁLISIS
↓
REVISIÓN PROFESIONAL
↓
FORMALIZACIÓN
↓
PRUEBA
↓
AUTORIZACIÓN
↓
DESPLIEGUE.
37. OPTIMIZAR SÓLO DENTRO DE LO PERMITIDO
La inteligencia transaccional nunca debería anteponerse al cumplimiento.
El orden lógico es:
REGULATORY FILTER
↓
SECURITY FILTER
↓
ECONOMIC OPTIMIZATION
↓
ROUTING
↓
EXECUTION.
Una ruta económicamente excelente pero jurídicamente no elegible deja de ser una opción.
38. ARQUITECTURA FEDERADA
Una posible evolución de la infraestructura sería:
GLOBAL CORE
FEDERATED LOCAL NODES™
Los nodos locales podrían encargarse de:
integraciones;
reglas;
ejecución autorizada;
conocimiento local.
Mientras el núcleo global:
normaliza;
coordina;
orquesta;
analiza;
aprende.
39. GLOBAL INTELLIGENCE WITHOUT TOTAL DATA CENTRALIZATION™
El aprendizaje global no debería requerir necesariamente centralizar todos los datos financieros del planeta.
La arquitectura puede investigar mecanismos para transferir:
métricas;
patrones;
modelos;
conocimiento agregado
respetando restricciones de privacidad, seguridad y residencia de datos.
40. LA ARQUITECTURA INTEGRADA
Los seis sistemas convergen:
LOCAL REGULATION
↓
ELIGIBLE PAYMENT ROUTES
↓
SECURITY & RISK FILTER
↓
TRANSACTION COST INTELLIGENCE
↓
AI PAYMENT ROUTER
↓
AUTHORIZED PROVIDER
↓
TRANSACTION
↓
SETTLEMENT
↓
RECONCILIATION
↓
RESULT ANALYSIS
↓
LOCAL LEARNING
↓
VALIDATION
↓
GLOBAL KNOWLEDGE
↓
OPTIMIZATION
↓
ECONOMIC VALUE
↓
REINVESTMENT
↓
NETWORK EXPANSION.
41. EL CICLO SPACEARCH DE INTELIGENCIA FINANCIERA
La arquitectura completa puede sintetizarse:
CONNECT
↓
MEASURE
↓
SECURE
↓
COMPARE
↓
ROUTE
↓
EXECUTE
↓
VERIFY
↓
LEARN
↓
VALIDATE
↓
OPTIMIZE
↓
REINVEST
↓
EXPAND
↓
CONNECT AGAIN.
42. EL MVP MAESTRO
El proyecto no necesita comenzar construyendo una red financiera mundial.
El MVP puede ser considerablemente más pequeño.
2 JURISDICCIONES
2 MONEDAS
3 PROVEEDORES SIMULADOS O SANDBOX
4–6 RUTAS
COST INTELLIGENCE ENGINE
SECURITY LAYER
ROUTER
COMPLIANCE MODULE
SETTLEMENT SIMULATOR
DASHBOARD
AUDIT LOG
Inicialmente sin custodia ni movimiento de fondos reales si la fase de simulación puede validar las hipótesis técnicas fundamentales.
43. EXPERIMENTO FUNDACIONAL
La prueba matriz podría comparar:
SISTEMA A — RUTA FIJA
SISTEMA B — REGLAS
SISTEMA C — OPTIMIZACIÓN ESTADÍSTICA
SISTEMA D — ROUTING ADAPTATIVO
Todos sometidos a escenarios equivalentes.
Se medirían:
costo;
aprobación;
latencia;
riesgo;
fallos;
liquidación;
estabilidad.
La pregunta:
¿La arquitectura adaptativa genera una mejora neta suficientemente grande como para justificar su mayor complejidad?
44. SEGUNDO EXPERIMENTO: MODULARIDAD
Dos jurisdicciones diferentes.
Mismo núcleo.
Diferentes:
monedas;
proveedores;
reglas;
medios.
La pregunta:
¿Puede añadirse un nuevo mercado principalmente mediante módulos y adaptadores, sin reconstruir la plataforma?
Esto mide la hipótesis global-to-local.
45. TERCER EXPERIMENTO: SEGURIDAD
El sistema se somete en un entorno autorizado a:
fallos;
fraude simulado;
proveedores indisponibles;
duplicaciones;
errores de sincronización;
anomalías.
Se mide:
DETECCIÓN
CONTENCIÓN
RECUPERACIÓN
INTEGRIDAD.
46. CUARTO EXPERIMENTO: ECONOMÍA
Con resultados técnicos obtenidos se simula:
volumen;
ingresos;
costos;
fraude;
infraestructura;
margen;
capital.
La pregunta:
¿Existe un rango realista de operación en el cual el sistema alcance economía unitaria positiva y posteriormente pueda financiar una parte de su expansión?
47. MÉTRICAS MAESTRAS
SPF-003 debería disponer de un cuadro común de indicadores:
Total Transaction Cost™ — costo económico total.
Approval Rate — operaciones aprobadas.
Fraud Loss Rate — pérdida asociada al fraude.
Settlement Time — tiempo de liquidación.
System Availability — disponibilidad.
Prediction Error — precisión de las estimaciones.
Routing Success Rate — calidad del routing.
Failover Success Rate — respuesta ante fallos.
Core Reuse Rate™ — reutilización entre mercados.
Contribution Margin — margen de contribución.
Break-Even Volume — volumen de equilibrio.
Transaction Reinvestment Ratio™ — proporción de crecimiento financiable mediante excedentes propios.
48. PRINCIPIO DE FALSABILIDAD
Cada gran afirmación del proyecto debe transformarse en una pregunta medible.
“REDUCIMOS COSTOS”
→ ¿cuánto frente a qué baseline?
“AUMENTAMOS SEGURIDAD”
→ ¿qué indicador mejora?
“LA IA OPTIMIZA”
→ ¿supera reglas convencionales?
“SOMOS GLOBALES”
→ ¿qué porcentaje del núcleo se reutiliza?
“EL SISTEMA APRENDE”
→ ¿la nueva política mejora resultados fuera de la muestra original?
“SE AUTOFINANCIA”
→ ¿qué porcentaje del crecimiento proviene realmente del margen propio?
Esto convierte el discurso tecnológico en:
PROGRAMA DE VALIDACIÓN.
49. ROADMAP
FASE 0 — ARQUITECTURA
Papers, requisitos, procesos y mapa regulatorio.
FASE 1 — SIMULADOR
Rutas, costos, riesgo y liquidación.
FASE 2 — SANDBOX
Integraciones de prueba.
FASE 3 — MVP
Core + módulos + Router + seguridad + auditoría.
FASE 4 — VALIDACIÓN ADVERSARIAL
Seguridad y resiliencia.
FASE 5 — PILOTO LIMITADO
Con partners y estructura regulatoria apropiada.
FASE 6 — SEGUNDO MERCADO
Validación de modularidad.
FASE 7 — CROSS-BORDER PILOT
Primer escenario internacional controlado.
FASE 8 — ADAPTIVE OPTIMIZATION
Aprendizaje progresivo.
FASE 9 — NETWORK EXPANSION
Nuevos mercados y proveedores.
FASE 10 — GLOBAL PAYMENT INTELLIGENCE NETWORK
Red progresivamente federada e inteligente.
50. GOBERNANZA HUMANO–IA
La inteligencia artificial puede participar en:
routing;
riesgo;
fraude;
predicción;
liquidez;
monitorización;
análisis regulatorio asistido.
Pero debe existir una separación entre:
RECOMENDAR
y
AUTORIZAR CAMBIOS CRÍTICOS.
Los cambios que afecten fondos, seguridad, contabilidad o cumplimiento requieren controles superiores.
51. AUDITABILIDAD
Cada decisión relevante debe dejar trazabilidad suficiente para responder:
qué ocurrió;
por qué;
qué rutas existían;
qué restricciones se aplicaron;
qué sistema tomó la decisión;
qué versión estaba activa;
qué resultado produjo.
Sin trazabilidad, la adaptabilidad puede convertirse en opacidad.
52. GOBERNANZA DE VERSIONES
Los componentes críticos deben estar versionados:
modelos;
reglas;
algoritmos;
políticas;
módulos regulatorios;
adaptadores.
Esto permitiría reconstruir el estado exacto del sistema para una operación histórica.
53. RIESGOS MAESTROS
El proyecto enfrenta riesgos en varias dimensiones.
Tecnológicos: fallos, complejidad, latencia, integración.
Cibernéticos: fraude, intrusión, abuso de credenciales.
Financieros: liquidez, pérdidas, contracargos.
Regulatorios: licencias, cumplimiento, cambios normativos.
Comerciales: adopción, competencia, efectos de red.
Económicos: márgenes insuficientes, CAC elevado.
Algorítmicos: sesgo, error predictivo, propagación de decisiones incorrectas.
Sistémicos: una mejora local que degrade globalmente la infraestructura.
La arquitectura debe diseñarse para medir estos riesgos, no ocultarlos.
54. EL PRINCIPAL RIESGO CONCEPTUAL
El mayor error sería confundir:
UNA BUENA ARQUITECTURA
con
UNA EMPRESA FINANCIERA YA VALIDADA.
SPF-003 representa actualmente lo primero.
Para convertirse en lo segundo necesita:
SOFTWARE + PRUEBAS + SEGURIDAD + PARTNERS + REGULACIÓN + PILOTOS + ECONOMÍA UNITARIA + MERCADO.
55. ESTRATEGIA DE CAPITAL
La fase inicial debería buscar financiar:
LA PRUEBA DE LA ARQUITECTURA
antes que:
LA CONSTRUCCIÓN DE UNA RED MUNDIAL.
Esto reduce el problema de inversión a hitos sucesivos:
arquitectura;
simulador;
MVP;
sandbox;
piloto;
segundo mercado;
expansión.
Cada etapa produce evidencia para decidir si corresponde financiar la siguiente.
56. DE CAPEX MASIVO A VALIDACIÓN PROGRESIVA
Éste puede ser uno de los aspectos económicamente más interesantes de SPF-003.
En lugar de intentar financiar desde el comienzo toda la infraestructura financiera:
INTEGRAR PRIMERO
VALIDAR DESPUÉS
INTERNALIZAR SÓLO CUANDO TENGA SENTIDO.
El documento matriz ya contempla que apoyarse inicialmente en tecnología y proveedores autorizados puede disminuir las barreras de entrada, aunque no elimina la necesidad de capital. Markdown pegado
57. PROPIEDAD INTELECTUAL POTENCIAL
Si durante el desarrollo se generan soluciones suficientemente diferenciadas, podrían aparecer activos relacionados con:
arquitecturas;
software;
algoritmos;
modelos de routing;
procedimientos;
sistemas de optimización;
know-how.
Pero:
PROYECTO ≠ PATENTE
y
CONCEPTO ≠ PROPIEDAD INDUSTRIAL PROTEGIBLE.
Cada resultado deberá evaluarse técnica y jurídicamente.
58. RELACIÓN CON EL ECOSISTEMA SPACEARCH
SPF-003 puede integrarse posteriormente con otras infraestructuras SpaceArch.
AIQUESTION OS
puede asistir en validación de hipótesis y contradicciones.
DIGITAL LABS
puede aportar entornos de experimentación.
AI SWARM
puede proporcionar agentes especializados para seguridad, routing, análisis y cumplimiento asistido.
MACRO-LIBRARY
puede conservar documentación, conocimiento, versiones y evolución del proyecto.
Así los SPF comienzan a conectarse entre sí.
59. LA ARQUITECTURA DE CONOCIMIENTO DEL PROYECTO
Cada experimento debería retroalimentar:
HIPÓTESIS
↓
PRUEBA
↓
RESULTADO
↓
EVIDENCIA
↓
DOCUMENTACIÓN
↓
NUEVA VERSIÓN
↓
NUEVA HIPÓTESIS.
Por tanto, SPF-003 no debería ser un documento estático.
Debe evolucionar con el proyecto.
60. POSICIONAMIENTO CORPORATIVO
Durante la fase actual, la formulación adecuada no es:
“SPACEARCH HA CREADO EL NUEVO SISTEMA GLOBAL DE PAGOS”.
Sino:
SpaceArch está desarrollando la arquitectura de proyecto de una infraestructura inteligente de orquestación de pagos diseñada para investigar si la integración multiproveedor, la seguridad por diseño, la inteligencia transaccional y el routing adaptativo pueden reducir determinadas fricciones del sistema de pagos internacional.
Esto distingue:
VISIÓN
de
EVIDENCIA.
Y convierte una propuesta ambiciosa en un programa tecnológico defendible.
61. TESIS ESTRATÉGICA FINAL
El sistema financiero global ya contiene:
bancos;
procesadores;
redes;
billeteras;
monedas;
infraestructuras nacionales.
SpaceArch no necesita necesariamente reconstruirlos todos.
Puede investigar otra posición en la cadena:
LA CAPA DE INTELIGENCIA QUE LOS CONECTA.
Una capa capaz de:
COMPRENDER OPCIONES
FILTRAR RESTRICCIONES
EVALUAR RIESGO
CALCULAR COSTOS
SELECCIONAR RUTAS
MEDIR RESULTADOS
APRENDER
VALIDAR
OPTIMIZAR.
CONCLUSIÓN GENERAL
SpaceArch Global Payment Intelligence Network™ propone pasar conceptualmente de:
UNA RED DE PAGOS
a:
UNA RED DE PAGOS QUE APRENDE DE SU PROPIA OPERACIÓN.
Su arquitectura integrada sería:
GLOBAL CORE
↓
LOCAL MODULES
↓
COMPLIANCE
↓
SECURITY
↓
COST INTELLIGENCE
↓
ADAPTIVE ROUTING
↓
AUTHORIZED FINANCIAL INFRASTRUCTURE
↓
TRANSACTION
↓
SETTLEMENT
↓
RECONCILIATION
↓
MEASUREMENT
↓
LOCAL LEARNING
↓
VALIDATION
↓
GLOBAL KNOWLEDGE
↓
OPTIMIZATION
↓
ECONOMIC REINVESTMENT
↓
EXPANSION.
La oportunidad planteada por el documento matriz es concreta: construir una infraestructura cuya ventaja potencial proceda de su arquitectura y cuya eficiencia pueda mejorar con nuevas integraciones y experiencia operacional, pero cuya superioridad deba demostrarse mediante resultados. Markdown pegado
Por eso, el principio central del SPF-003 puede expresarse como:
DISEÑAR GLOBALMENTE
EJECUTAR LOCALMENTE
MEDIR CONTINUAMENTE
APRENDER CONTROLADAMENTE
VALIDAR ANTES DE ESCALAR
Y su ecuación conceptual final:
INTEROPERABILIDAD × SEGURIDAD × INTELIGENCIA TRANSACCIONAL × VALIDACIÓN = EFICIENCIA POTENCIAL DE RED
No se afirma todavía el resultado.
Se define la arquitectura para poder demostrarlo.
Estado: FASE DE PROYECTO.
Próximo objetivo: transformar arquitectura en simulador, el simulador en evidencia y la evidencia en una decisión fundada de desarrollo.
SPACEARCH GLOBAL PAYMENT INTELLIGENCE NETWORK™